خروج یک کارمند از سازمان فقط به تحویل لپتاپ، کارت تردد یا غیرفعال کردن ایمیل او ختم نمیشود. اگر حساب کاربری، VPN، سرویس ابری یا یکی از دسترسیهای او همچنان فعال بماند، رابطه کاری ممکن است از نظر فنی هنوز تمام نشده باشد.
این مسئله درباره پیمانکاران و نیروهای برونسپاریشده اهمیت بیشتری دارد؛ زیرا دسترسی آنها ممکن است در چند سیستم و سرویس مختلف ایجاد شده باشد. بنابراین قطع دسترسی کارکنان سابق باید یک فرایند مشخص و قابلممیزی باشد که از اعلام پایان همکاری شروع شود و با بررسی حسابها و دسترسیهای باقیمانده پایان پیدا کند.
ادامه دسترسی کارکنان سابق چه خطراتی برای سازمان دارد؟
باقی ماندن یک حساب فعال، حتی اگر برای مدتی استفاده نشود، یک ریسک امنیتی است. فرد سابق یا هر شخصی که به Credentialهای او دسترسی پیدا کرده باشد، ممکن است بتواند از همان حساب برای ورود به منابع سازمان استفاده کند.
مهمترین پیامدهای ادامه دسترسی عبارتاند از:
- دسترسی غیرمجاز به اطلاعات و فایلهای سازمان
- سرقت یا انتقال اطلاعات محرمانه
- سوءاستفاده از حساب برای ورود به سیستمهای دیگر
- تغییر یا حذف دادهها
- استفاده از حساب بهعنوان نقطه شروع یک حمله گستردهتر
- باقی ماندن دسترسی به سرویسهای ابری، VPN یا برنامههای سازمانی
ریسک فقط به حساب اصلی کاربر محدود نیست. ممکن است فرد در طول همکاری به گروهها، پوشههای اشتراکی، حسابهای مدیریتی یا سرویسهای ثالث نیز دسترسی گرفته باشد. بنابراین، لغو دسترسی کارکنان باید تمام مسیرهایی را پوشش دهد که میتوانند امکان ورود به منابع سازمان را فراهم کنند؛ نه فقط حساب اصلی کاربر.
پیش از پایان همکاری چه حسابها و دسترسیهایی باید شناسایی شوند؟
یکی از اشتباهات رایج این است که سازمان فقط حساب ایمیل و سیستم داخلی را بررسی کند. در حالی که یک کارمند یا پیمانکار ممکن است در طول همکاری به چندین سرویس دسترسی پیدا کرده باشد.
پیش از خروج باید حداقل این موارد بررسی شوند:
هویت اصلی: حساب دامنه، Active Directory، Microsoft 365، Google Workspace یا سایر سیستمهای مدیریت هویت.
دسترسی شبکه: VPN، Wi-Fi سازمان، Remote Desktop و سایر مسیرهای دسترسی از راه دور.
برنامهها و سرویسها: ERP، CRM، سیستمهای مالی، سامانههای منابع انسانی، ابزارهای مدیریت پروژه و سرویسهای ابری.
داده و فایلها: پوشههای اشتراکی، فضای ابری، مخازن کد، پایگاههای داده و منابعی که کاربر مالک یا مدیر آنها بوده است.
دسترسیهای ویژه: حسابهای Administrator، دسترسی به سرورها و سایر Credentialهای حساس.
دسترسی فیزیکی: کارت تردد، کلید، Token احراز هویت و تجهیزات سازمانی.
یک نکته مهم این است که غیرفعال کردن حساب کاربری لزوماً تمام دسترسیها را از بین نمیبرد. اگر کاربر از Token، API Key، SSH Key یا Session فعال استفاده کرده باشد، این موارد نیز باید بررسی و در صورت نیاز لغو یا جایگزین شوند.
مراحل قطع دسترسی کارکنان هنگام خروج از سازمان
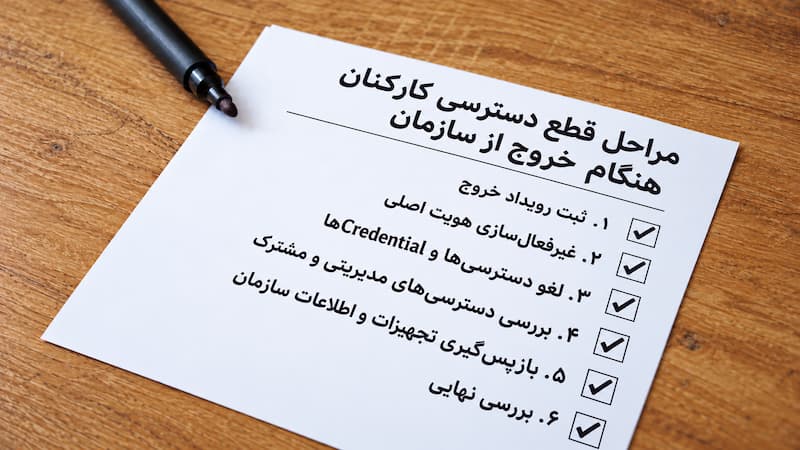
فرایند Offboarding بهتر است بهصورت یک گردش کار مشخص بین منابع انسانی، IT، امنیت و مدیر مستقیم اجرا شود.
۱. ثبت رویداد خروج
پایان همکاری باید بهصورت رسمی ثبت و زمان مؤثر خروج مشخص شود. برای خروجهای حساس یا فوری، زمان قطع دسترسی باید با تیم امنیت و IT هماهنگ باشد.
۲. غیرفعالسازی هویت اصلی
حساب کاربری اصلی باید در زمان تعیینشده غیرفعال شود. این مرحله باید مسیرهای وابسته به هویت مرکزی مانند VPN و سرویسهای متصل را نیز دربر بگیرد.
۳. لغو دسترسیها و Credentialها
لغو دسترسی کارکنان فقط به Disable کردن حساب محدود نیست. دسترسی به برنامهها، گروهها، سرویسهای ابری و در صورت وجود Credentialهای مستقل باید بررسی شود. Tokenها، API Keyها، SSH Keyها و Sessionهای فعال نیز در صورت ارتباط با حساب فرد باید بررسی و در صورت نیاز Revocation یا Rotation شوند.
۴. بررسی دسترسیهای مدیریتی و مشترک
اگر فرد به حسابهای مدیریتی یا Shared Account دسترسی داشته، باید این دسترسیها بررسی و در صورت نیاز Credential آنها تغییر کند.
۵. بازپسگیری تجهیزات و اطلاعات سازمان
لپتاپ، تلفن، کارت تردد، Token احراز هویت و سایر تجهیزات باید بازگردانده شوند. همچنین باید مشخص شود دادههای سازمانی روی دستگاههای محلی یا سرویسهای شخصی باقی نمانده باشند.
۶. بررسی نهایی
پس از اجرای اقدامات، تیم مسئول باید تأیید کند که حسابها و مسیرهای دسترسی موردنظر واقعاً غیرفعال شدهاند. ثبت زمان، مسئول اجرا و نتیجه هر مرحله، امکان ممیزی بعدی را فراهم میکند.
چکلیست سریع خروج کارمند
- زمان پایان همکاری ثبت شد
- حساب اصلی غیرفعال شد
- VPN و دسترسیهای Remote لغو شد
- گروهها و Roleهای دسترسی بررسی شد
- سرویسهای ابری و برنامههای سازمانی بررسی شد
- Token، API Key و SSH Key بررسی شد
- Sessionهای فعال بررسی یا خاتمه داده شد
- حسابهای مدیریتی و مشترک بررسی شد
- تجهیزات و داراییهای سازمان بازگردانده شد
- لاگهای پس از خروج بررسی شد
- فرایند توسط مسئول مربوطه تأیید و مستند شد
دسترسی پیمانکاران چگونه باید مدیریت و لغو شود؟
پیمانکاران نباید با همان منطق دسترسی دائمی کارکنان مدیریت شوند. دسترسی آنها باید تا حد امکان محدود، مشخص و وابسته به مدت قرارداد یا نیاز کاری باشد.
برای هر پیمانکار بهتر است مشخص باشد:
- چه فردی به سازمان دسترسی دارد؟
- برای چه کاری به دسترسی نیاز دارد؟
- به کدام سیستمها و دادهها دسترسی دارد؟
- چه کسی مالک و تأییدکننده این دسترسی است؟
- دسترسی تا چه تاریخی معتبر است؟
- در صورت پایان یا تغییر قرارداد، چه کسی مسئول لغو آن است؟
استفاده از حسابهای شخصی و مشترک برای پیمانکاران نیز باید تا حد امکان محدود شود. هویت مستقل باعث میشود فعالیتها قابل انتساب باشند و هنگام پایان همکاری بتوان دسترسی همان فرد را بدون تأثیر بر دیگر کاربران لغو کرد.
برای پیمانکاران، پایان قرارداد شرکت نیز باید بهعنوان یک رویداد امنیتی در نظر گرفته شود؛ حتی اگر برخی حسابها در ظاهر همچنان مورد استفاده باشند.
چگونه دسترسیهای پنهان و حسابهای باقیمانده را شناسایی کنیم؟
حتی یک فرایند Offboarding دقیق هم ممکن است برخی دسترسیها را جا بیندازد؛ بهخصوص زمانی که دسترسیها بهصورت دستی و در سیستمهای متعدد ایجاد شده باشند.
برای پیدا کردن این حسابها، سازمان باید میان فهرست کارکنان و پیمانکاران، سیستم مدیریت هویت و لاگ سیستمها تطبیق ایجاد کند.
موارد زیر میتوانند نشانه وجود دسترسیهای باقیمانده باشند:
- حسابی که به فرد سابق تعلق دارد اما هنوز فعال است
- ورود موفق پس از تاریخ پایان همکاری
- عضویت باقیمانده در گروههای حساس
- Token یا API Key بدون مالک مشخص
- حسابهای محلی روی سرورها و تجهیزات
- حسابهای سرویس یا Shared Account که مالک مشخصی ندارند
- دسترسی به سرویسهای ابری که در فهرست رسمی سازمان ثبت نشده است
اینجاست که لاگها و سامانههای پایش امنیتی اهمیت پیدا میکنند. تحلیل متمرکز رخدادها میتواند به تیم امنیت کمک کند فعالیت حسابها پس از زمان خروج را بررسی و رفتارهای غیرعادی را سریعتر شناسایی کند. برای آشنایی بیشتر با این موضوع، مقاله SIEM چیست و چگونه به شناسایی و بررسی رخدادهای امنیتی کمک میکند؟ در رادسکیور مرتبط است.
اگر نگرانی اصلی سازمان جلوگیری از نشت اطلاعات کارکنان سابق یا افراد دارای دسترسی به دادهها باشد، کنترل جریان و استفاده از دادهها نیز باید در کنار مدیریت هویت بررسی شود. راهکارهای SearchInform و راهکارهای DLP در رادسکیور میتوانند در معماری کنترل و پایش دادههای سازمانی مورد توجه قرار گیرند.
پس از قطع دسترسی چگونه صحت فرایند را ممیزی و مستند کنیم؟
قطع دسترسی زمانی قابلاعتماد است که بتوان نتیجه آن را اثبات کرد. سازمان باید برای هر خروج، سابقهای قابلممیزی داشته باشد که نشان دهد چه دسترسیهایی شناسایی، چه اقداماتی انجام و چه کسی آنها را تأیید کرده است.
یک چکلیست ممیزی میتواند شامل این موارد باشد:
- تاریخ و ساعت پایان همکاری
- حسابهای غیرفعالشده
- گروهها و مجوزهای حذفشده
- VPN و دسترسیهای Remote لغوشده
- Credentialها و Tokenهای حساس بررسیشده
- تجهیزات و داراییهای سازمان بازگرداندهشده
- دسترسی پیمانکار یا شرکت ثالث خاتمهیافته
- بررسی لاگ پس از خروج
- نام فرد اجراکننده و تأییدکننده فرایند
همچنین سازمان باید بهصورت دورهای حسابهای فعال را با فهرست فعلی کارکنان و پیمانکاران تطبیق دهد. این بررسی میتواند حسابهای فراموششده یا دسترسیهایی را آشکار کند که در زمان خروج بهدرستی لغو نشدهاند.
جمعبندی؛ چگونه فرایند خروج امن کارکنان را اجرا کنیم؟
قطع دسترسی کارکنان سابق یک اقدام ساده IT نیست؛ بخشی از مدیریت چرخه عمر هویت در سازمان است. اگر سازمان فقط حساب اصلی کارمند را غیرفعال کند اما VPN، سرویس ابری، Credentialهای ویژه، حسابهای محلی، Tokenها یا دسترسی پیمانکار را بررسی نکند، بخشی از سطح حمله همچنان باز میماند.
یک فرایند خروج امن باید از ثبت پایان همکاری شروع شود، تمام هویتها و دسترسیهای مرتبط را شناسایی کند، دسترسیها و Credentialهای غیرضروری را لغو کند و در نهایت با بررسی لاگها و مستندسازی، صحت فرایند را تأیید کند.
در سازمانهایی با تعداد زیاد کاربر و سیستم، اجرای کاملاً دستی این فرایند میتواند احتمال خطا و باقی ماندن حسابهای فراموششده را افزایش دهد. بنابراین، هدف باید ایجاد یک فرایند قابلردیابی، مبتنی بر هویت و تا حد امکان خودکار باشد؛ بهگونهای که با پایان همکاری، دسترسی نیز بدون تأخیر و بدون وابستگی به حافظه افراد از چرخه خارج شود.


