امنیت OT چیست؟ راهنمای جامع امنیت شبکههای صنعتی
یک رخداد امنیتی در شبکه اداری ممکن است دسترسی به فایلها یا سیستمها را مختل کند؛ اما همان رخداد در […]
یک رخداد امنیتی در شبکه اداری ممکن است دسترسی به فایلها یا سیستمها را مختل کند؛ اما همان رخداد در […]
تصور کنید یک فایل مخرب وارد سیستم کاربر میشود و راهکار امنیتی آن را پیش از اجرا مسدود میکند. این
اجرای PowerShell، اتصال به یک مقصد خارجی یا ایجاد یک فرایند ناشناخته همیشه به معنای حمله نیست. بسیاری از فعالیتهای
نشت اطلاعات همیشه نتیجه یک حمله پیچیده نیست. گاهی ارسال فایل برای گیرنده اشتباه، عمومیبودن دسترسی یک پوشه ابری یا

فرض کنید یک فایل محرمانه از سازمان خارج شده است. لاگ فایلسرور نشان میدهد حسابی مشخص به فایل دسترسی داشته
واحد منابع انسانی ممکن است ابتدا یک فایل حساس ایجاد کند. سپس سازمان آن را روی فایلسرور ذخیره کند، برای
خرید و نصب یک راهکار DLP بهتنهایی مانع نشت اطلاعات نمیشود. ممکن است سازمان برای این فناوری هزینه زیادی صرف
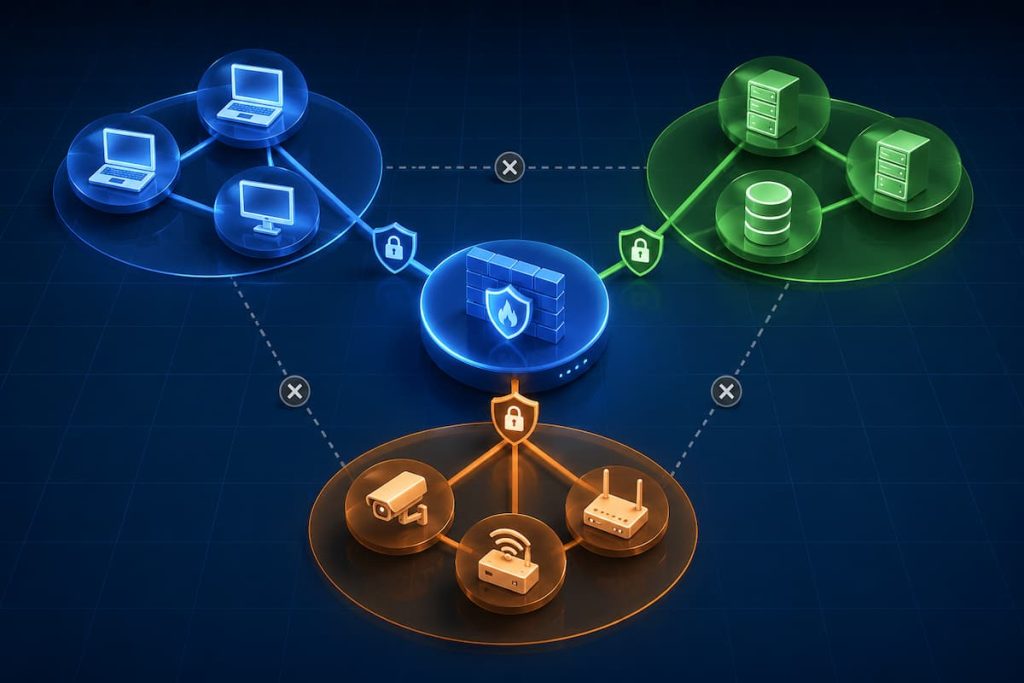
تقسیم شبکه به VLAN، زیرشبکه یا ناحیههای امنیتی، بهتنهایی امنیت ایجاد نمیکند. اگر یک سیستم آلوده همچنان بتواند سرورها، پورتهای
IAM هویت کاربران و مجوز دسترسی آنها به منابع سازمانی را مدیریت میکند؛ PAM نیز نحوه استفاده از حسابها و

امروزه سازمانها دیگر تنها از یک شبکه داخلی و تعداد محدودی دستگاه استفاده نمیکنند. گسترش رایانش ابری، دورکاری، سرویسهای SaaS