
ممکن است یک حمله با باز شدن یک فایل فیشینگ روی لپتاپ یکی از کارکنان آغاز شود، اما همانجا متوقف نشود. مهاجم میتواند دسترسی خود را حفظ کند، محیط شبکه را بشناسد و بهتدریج به سرورها یا دادههای حساس برسد. این الگو در حملات APT یا Advanced Persistent Threat دیده میشود. مهاجم در چنین حملاتی هدف مشخصی دارد و تلاش میکند بدون جلب توجه، برای مدت طولانی در شبکه باقی بماند. همین ماندگاری و چندمرحلهای بودن، شناسایی تهدیدات پیشرفته پایدار را دشوار میکند.
حمله APT چیست و چه تفاوتی با حملات معمول دارد؟
APT به حملهای هدفمند و مستمر گفته میشود که مهاجم در آن تلاش میکند دسترسی خود را برای مدت طولانی حفظ کند و به هدف مشخصی برسد. هدف میتواند سرقت اطلاعات محرمانه، جاسوسی سایبری، دسترسی به مالکیت فکری یا نفوذ به زیرساختهای حساس باشد.
سه ویژگی اصلی، حملات APT را از بسیاری از حملات معمول متمایز میکنند:
- هدفمندی: مهاجم سازمان یا مجموعه مشخصی را هدف قرار میدهد.
- ماندگاری: تلاش میکند دسترسی خود را حتی پس از شناسایی بخشی از حمله حفظ کند.
- چندمرحلهای بودن: حمله در چند مرحله و با روشهای مختلف پیش میرود.
برای مثال، حذف یک فایل مخرب لزوماً به معنای پایان حمله نیست. مهاجم ممکن است پیش از آن، اعتبارنامه حساب دیگری را سرقت کرده یا مسیر تازهای برای حفظ دسترسی ایجاد کرده باشد.
مهاجمان APT چگونه وارد شبکه میشوند و پیشروی میکنند؟
مسیر نفوذ اولیه در حملات چندمرحلهای سایبری همیشه یکسان نیست. فیشینگ هدفمند، سرقت اعتبارنامه، سوءاستفاده از آسیبپذیری سرویسهای در دسترس اینترنت و حملات زنجیره تأمین از مسیرهای رایج هستند. پس از ورود، مهاجم محیط را شناسایی میکند. او به دنبال حسابهای کاربری، سیستمهای مهم، سرویسهای داخلی و مسیرهای دسترسی به منابع حساس میگردد.
در مرحله بعد ممکن است با استفاده از اعتبارنامههای سرقتشده، RDP، PowerShell یا ابزارهای مدیریتی موجود در سازمان، سطح دسترسی خود را افزایش دهد یا به سیستمهای دیگر منتقل شود. اگر مهاجم به یک حساب ممتاز برسد، میتواند به بخشهای حساستری از شبکه دسترسی پیدا کند و در ادامه دادهها را برای خروج از سازمان آماده کند.
مسیر حمله معمولاً به این شکل پیش میرود:
نفوذ اولیه → شناسایی محیط → سرقت اعتبارنامه → افزایش سطح دسترسی → حرکت جانبی → دسترسی به داده → استخراج اطلاعات
این مراحل لزوماً پشت سر هم و در مدت کوتاه رخ نمیدهند. مهاجم ممکن است میان آنها فاصله ایجاد کند تا کمتر دیده شود.
چرا شناسایی حملات APT دشوار است؟
یکی از دلایل اصلی، رفتار کمسروصدای مهاجم است. او تلاش میکند تا حد ممکن شبیه کاربران و مدیران واقعی شبکه رفتار کند. برای مثال، اجرای PowerShell یا اتصال از طریق RDP بهتنهایی نشانه حمله نیست. اگر مهاجم یک حساب معتبر را در اختیار بگیرد، میتواند بخشی از فعالیت خود را در میان همین رفتارهای عادی پنهان کند. فاصله زمانی میان مراحل نیز تشخیص را دشوار میکند. مهاجم ممکن است پس از نفوذ اولیه چند روز فعالیت محدودی داشته باشد و سپس مرحله بعدی را آغاز کند.
همچنین مهاجم میتواند در هر مرحله روش خود را تغییر دهد. ممکن است ابتدا از یک فایل مخرب استفاده کند، سپس سراغ اعتبارنامههای معتبر برود و بعد با ابزارهای قانونی سیستم پیشروی کند. به همین دلیل، شناسایی تهدیدات پیشرفته پایدار به بررسی رفتار و ارتباط میان رویدادها نیاز دارد، نه فقط یک هشدار منفرد.
چه نشانههایی میتوانند وجود یک حمله APT را آشکار کنند؟
هیچ نشانهای بهتنهایی وجود APT را ثابت نمیکند. ترکیب چند رفتار غیرعادی اهمیت بیشتری دارد.
نشانههای مهم عبارتاند از:
- ورود حساب از دستگاه یا موقعیتی غیرمعمول
- افزایش ناگهانی سطح دسترسی
- اجرای غیرمعمول PowerShell یا ابزارهای مدیریتی
- ایجاد سازوکارهای ماندگاری روی سیستم
- استفاده از حساب ممتاز روی سیستمی غیرمنتظره
- ارتباط دورهای با IP یا دامنه ناشناخته
- انتقال غیرعادی داده به مقصد خارجی
برای مثال، اتصال یک سیستم به IP ناشناخته بهتنهایی کافی نیست. اما اگر همان سیستم پیشتر فایل مشکوکی اجرا کرده باشد و سپس ارتباط دورهای با همان مقصد ادامه پیدا کند، موضوع نیاز به بررسی دقیقتری دارد.
در حملات چندمرحلهای سایبری، ترتیب رویدادها و ارتباط میان آنها اهمیت زیادی دارد.
چرا ابزارهای امنیتی سنتی برای مقابله با APT کافی نیستند؟
آنتیویروس، فایروال و ابزارهای امنیت ایمیل همچنان ضروری هستند، اما هرکدام فقط بخشی از محیط را میبینند. برای مثال، یک ایمیل فیشینگ میتواند نقطه ورود باشد. پس از آن، مهاجم اعتبارنامه یک حساب را سرقت کند، از همان حساب برای حرکت در شبکه استفاده کند و در مرحله بعد با یک سرور خارجی ارتباط برقرار کند.
هر بخش از این زنجیره ممکن است در منبع متفاوتی ثبت شود. اگر ابزارها این اطلاعات را جداگانه بررسی کنند، تیم امنیت ممکن است چند هشدار مستقل ببیند، بدون اینکه ارتباط آنها با یک حمله واحد روشن باشد. مهاجمان پیشرفته همچنین از تکنیکهای Living off the Land استفاده میکنند و از ابزارهای قانونی موجود در سیستم بهره میبرند. در این شرایط، شناسایی مبتنی بر Signature یا یک فایل مخرب کافی نیست. برای مقابله با تهدیدات پیشرفته پایدار، سازمان باید بتواند اطلاعات سیستمها، حسابها و شبکه را در کنار هم بررسی کند و زنجیره حمله را بازسازی کند.
KATA چگونه حملات هدفمند و پیشرفته را شناسایی و مهار میکند؟
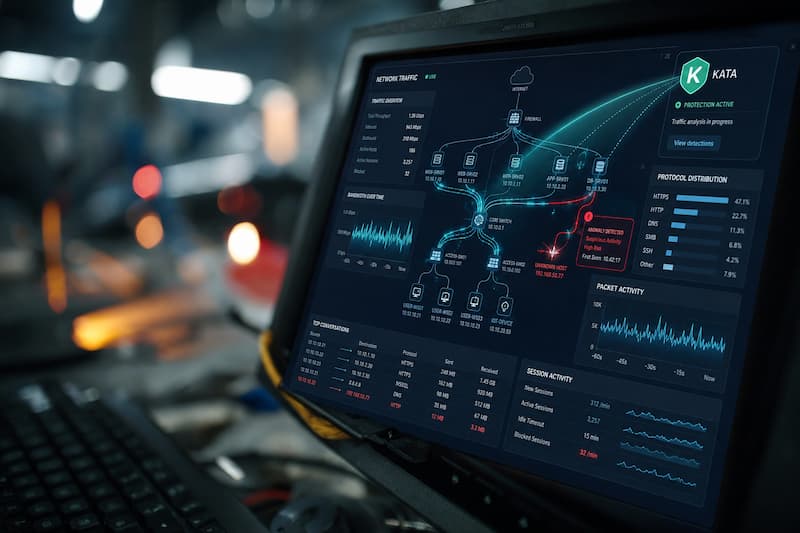
Kaspersky Anti Targeted Attack Platform برای شناسایی حملات هدفمند و تهدیدهای پیچیده در زیرساختهای سازمانی طراحی شده است. یکی از قابلیتهای مهم KATA، تحلیل ترافیک شبکه است. این دید میتواند فعالیتهایی را آشکار کند که فقط با بررسی یک سیستم قابل مشاهده نیستند.
KATAهمچنین از Sandbox برای تحلیل فایلها و اشیای مشکوک استفاده میکند. فایل در محیطی ایزوله اجرا میشود تا رفتار آن بررسی شود؛ بنابراین تحلیل فقط به امضای فایل وابسته نمیماند. قابلیت NDR نیز ارتباط میان دستگاههای شبکه را بررسی میکند. این اطلاعات به تیم امنیت کمک میکند مسیر ارتباطی فعالیتهای مشکوک و الگوهای غیرعادی را بهتر تحلیل کند.
تحلیل گذشتهنگر نیز امکان بررسی دادههای قبلی را با Indicatorها و قواعد تشخیص جدید فراهم میکند. این قابلیت برای حملات APT که ممکن است مدتها پیش آغاز شده باشند، کاربرد زیادی دارد. در نتیجه، KATA فقط برای شناسایی یک فایل مخرب استفاده نمیشود. ترکیب تحلیل ترافیک، Sandbox، NDR و تحلیل گذشتهنگر میتواند دید کاملتری از بخشهای مختلف حمله ایجاد کند. بااینحال، KATA باید بخشی از معماری امنیتی گستردهتر سازمان باشد و در کنار سایر کنترلها استفاده شود.
برای کاهش ریسک حملات APT چه کنترلهایی باید اجرا شود؟
مقابله با حملات چندمرحلهای سایبری باید هم احتمال نفوذ اولیه را کاهش دهد و هم حرکت مهاجم پس از نفوذ را محدود کند.
مهمترین کنترلها عبارتاند از:
- استفاده از MFA برای حسابهای حساس و ممتاز
- اجرای اصل Least Privilege و مدیریت حسابهای مدیریتی
- بهروزرسانی سیستمها و سرویسهای در دسترس اینترنت
- اجرای Network Segmentation
- محدودکردن Remote Services
- استفاده از EDR برای بررسی رفتار سیستمها
- تحلیل ترافیک شبکه و فایلهای مشکوک
- نگهداری و همبستهسازی لاگهای هویت، سیستم و شبکه
- تدوین و آزمایش فرایند Incident Response
شناخت رفتار عادی کاربران و سیستمها نیز اهمیت زیادی دارد. اگر تیم امنیت نداند یک حساب معمولاً به چه منابعی دسترسی دارد، تشخیص استفاده غیرعادی از همان حساب دشوارتر خواهد بود. همچنین، جمعآوری حجم زیادی از لاگ بهتنهایی کافی نیست. سازمان باید بتواند ارتباط میان رویدادهای مختلف را تشخیص دهد.
جمعبندی
حملات APT معمولاً با یک رویداد مشخص آغاز و تمام نمیشوند. مهاجم وارد شبکه میشود، محیط را شناسایی میکند، سطح دسترسی خود را افزایش میدهد و بهتدریج به هدف اصلی نزدیک میشود. استفاده از حسابهای معتبر، ابزارهای قانونی و فاصله زمانی میان مراحل باعث میشود تهدیدات پیشرفته پایدار در میان فعالیتهای عادی شبکه پنهان بمانند. به همین دلیل، سازمان باید رفتار سیستمها، فعالیت حسابها و ارتباطات شبکه را در کنار هم بررسی کند.
KATA با تحلیل ترافیک شبکه، Sandbox، NDR و تحلیل گذشتهنگر میتواند بخشی از این دید را فراهم کند. در کنار آن، کنترلهایی مانند MFA، Least Privilege، Network Segmentation و EDR میتوانند احتمال موفقیت مهاجم را کاهش دهند. برای ارزیابی آمادگی در برابر APT، سه سؤال مهم وجود دارد: آیا مسیرهای نفوذ اولیه را کنترل میکنیم؟ آیا حرکت مهاجم پس از نفوذ برای ما قابل مشاهده است؟ و آیا اطلاعات کافی برای بازسازی یک حمله چندمرحلهای در اختیار داریم؟
اگر پاسخ به یکی از این پرسشها روشن نیست، بررسی معماری فعلی امنیت میتواند نقطه شروع مناسبی باشد. رادسکیور میتواند وضعیت موجود را بررسی کند و مشخص کند Kaspersky Anti Targeted Attack Platform در کدام بخش از معماری امنیتی سازمان میتواند خلأ دید یا تشخیص را پوشش دهد.


