
گاهی یک حمله از نقطهای کماهمیت شروع میشود؛ مثلاً لپتاپ یکی از کارکنان یا یک حساب کاربری عادی. مشکل زمانی جدی میشود که مهاجم از همان نقطه به سیستمهای دیگر برسد، اعتبارنامههای بیشتری به دست آورد و به سرورها یا دادههای حساس نزدیک شود. این فرایند را حرکت جانبی در شبکه یا Lateral Movement مینامند. مهاجم در این مرحله تلاش میکند بدون جلب توجه میان سیستمها و حسابها جابهجا شود و سطح دسترسی خود را افزایش دهد.
شناسایی حرکت جانبی مهاجمان ساده نیست؛ چون بخشی از این فعالیتها با حسابها و ابزارهایی انجام میشوند که استفاده از آنها در شبکه عادی است. به همین دلیل، تیم امنیت باید رفتار حسابها، Endpointها و ارتباطات داخلی را در کنار هم بررسی کند.
حرکت جانبی در شبکه چیست و چرا اهمیت دارد؟
حرکت جانبی در شبکه به اقداماتی گفته میشود که مهاجم پس از نفوذ اولیه برای گسترش دسترسی خود در محیط سازمان انجام میدهد. نفوذ به یک Endpoint معمولاً هدف نهایی نیست. مهاجم ممکن است ابتدا فقط به یک حساب عادی یا سیستمی با دسترسی محدود دست پیدا کند. سپس محیط را بررسی میکند تا سیستمهای مهمتر، حسابهای ممتاز و مسیرهای دسترسی به دادههای حساس را پیدا کند.
برای مثال، ممکن است مهاجم ابتدا کنترل لپتاپ یکی از کارکنان را در اختیار بگیرد و سپس اعتبارنامهای را از همان سیستم استخراج کند که امکان دسترسی به File Server یا سرور مدیریتی را فراهم میکند. اهمیت حرکت جانبی مهاجمان از همین موضوع ناشی میشود. هرچه مهاجم بتواند مدت بیشتری در شبکه حرکت کند، احتمال دسترسی او به سیستمهای حساس و اطلاعات مهم بیشتر میشود.
مهاجمان پس از نفوذ اولیه چگونه در شبکه پیشروی میکنند؟
مهاجم معمولاً پیش از شروع حرکت جانبی، محیط را شناسایی میکند. او به دنبال اطلاعاتی درباره کاربران، گروههای دسترسی، سیستمهای فعال و سرویسهای داخلی میگردد. در مرحله بعد، مسیر دسترسی به یک سیستم دیگر را پیدا میکند. یکی از روشهای رایج، استفاده از اعتبارنامههای معتبر است. اگر مهاجم نام کاربری، رمز عبور، Hash یا Token مناسبی در اختیار داشته باشد، ممکن است بدون اجرای Exploit جدید به سیستم دیگری متصل شود. برای مثال، اگر یک Administrator پیشتر با حساب مدیریتی خود وارد سیستم آلوده شده باشد، مهاجم ممکن است اطلاعات احراز هویت او را استخراج کند و از آن برای دسترسی به سیستمهای مهمتر استفاده کند.
مهاجم همچنین میتواند از ابزارهای مدیریتی مانند RDP، PowerShell و Windows Remote Management برای پیشروی استفاده کند. به همین دلیل، شناسایی رفتار مهاجم در شبکه فقط با جستوجوی بدافزار ممکن نیست. تیم امنیت باید بررسی کند چه حسابی، از چه سیستمی، در چه زمانی و به کدام منبع متصل شده است.
رایجترین روشهای Lateral Movement کداماند؟
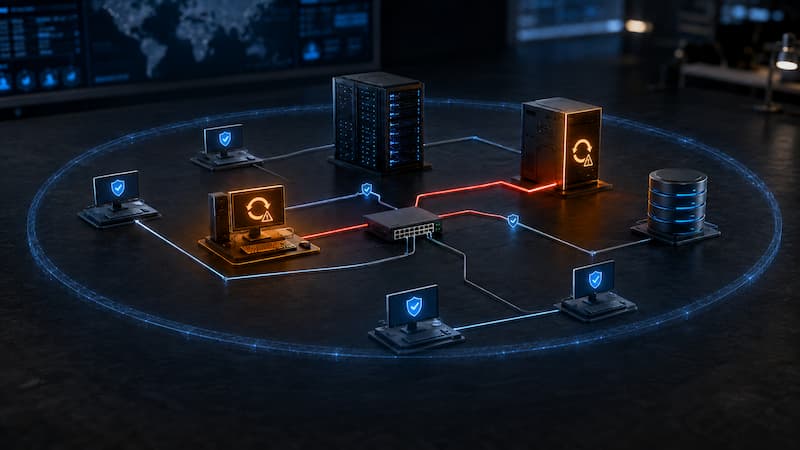
روش حرکت جانبی به سطح دسترسی مهاجم و معماری شبکه بستگی دارد. بااینحال، چند تکنیک بیشتر دیده میشوند.
استفاده از اعتبارنامههای سرقتشده
مهاجم ممکن است رمز عبور، Hash یا Token یک حساب معتبر را به دست آورد و از آن برای دسترسی به سیستمهای دیگر استفاده کند. در حملات Pass-the-Hash، مهاجم در برخی شرایط میتواند از Hash رمز عبور برای احراز هویت استفاده کند، بدون اینکه رمز اصلی را بداند.
سوءاستفاده از Remote Services
سرویسهایی مانند RDP و SMB یا ابزارهایی مثل PsExec برای مدیریت سیستمها کاربرد دارند، اما مهاجم نیز میتواند از آنها برای اجرای فرمان یا اتصال به سیستم دیگری استفاده کند. در نتیجه، استفاده از این ابزارها بهتنهایی نشانه حمله نیست و باید در بستر رفتار کلی کاربر و سیستم بررسی شود.
سوءاستفاده از حسابهای ممتاز
حسابهای مدیریتی هدف مهمی برای مهاجمان هستند. اگر یک Domain Admin یا Administrator برای فعالیتهای روزمره روی چند سیستم استفاده شود، سرقت اعتبارنامه آن میتواند دامنه حمله را گسترش دهد.
بهرهبرداری از آسیبپذیریهای داخلی
وجود سیستمهای بهروزرسانینشده یا سرویسهای آسیبپذیر نیز میتواند مسیر حرکت جانبی ایجاد کند. سازمانی که فقط مرز شبکه را ایمن کرده، اما Patch Management مناسبی ندارد، پس از نفوذ اولیه همچنان در معرض خطر است.
استفاده از دسترسیهای بیشازحد
گاهی مهاجم به ضعف پیچیدهای نیاز ندارد. یک حساب با دسترسی بیشتر از نیاز میتواند امکان دسترسی به Shareهای شبکه، سرورها یا ابزارهای مدیریتی را برای او فراهم کند.
حرکت جانبی چه نشانههایی دارد و چرا شناسایی آن دشوار است؟
| منبع بررسی | احتمال مرتبط با | نشانه مشکوک |
| EDR، لاگ هویت | سوءاستفاده از حساب معتبر | ورود از Endpoint غیرمعمول |
| EDR، Network Logs | حرکت بین سیستمها | چند اتصال Remote در زمان کوتاه |
| EDR، XDR | اجرای فرمان از راه دور | اجرای PowerShell پس از ورود مشکوک |
| لاگ هویت | Privilege Escalation | افزایش ناگهانی سطح دسترسی |
| EDR، PAM | سوءاستفاده از حساب ممتاز | استفاده غیرعادی از حساب Administrator |
| XDR، SMB Logs | Lateral Movement | دسترسی به چند سرور یا Share |
یکی از دلایل دشواری شناسایی Lateral Movement این است که مهاجم اغلب از ابزارهای مجاز استفاده میکند. ورود به سرور، اجرای PowerShell یا استفاده از Remote Desktop فعالیت مخربی محسوب نمیشود. مدیران شبکه نیز روزانه از همین ابزارها استفاده میکنند.
به همین دلیل، تیم امنیت باید چند نشانه را در کنار هم بررسی کند:
- ورود یک حساب از سیستمی غیرمعمول
- برقراری چند اتصال Remote در زمان کوتاه
- دسترسی کاربر عادی به سرورهایی خارج از الگوی کاری او
- اجرای PowerShell پس از یک ورود غیرمعمول
- افزایش ناگهانی سطح دسترسی
- تلاشهای متعدد برای احراز هویت روی چند سیستم
- استفاده از حساب ممتاز روی Endpointهای غیرمعمول
برای مثال، اتصال یک Administrator به یک سرور عادی است. اما اگر همان حساب چند دقیقه قبل روی یک لپتاپ کاربری فعال شده و سپس به چند سرور متصل شده باشد، موضوع باید بررسی شود. شناسایی رفتار مهاجم در شبکه زمانی دقیقتر میشود که تیم امنیت این رویدادها را به یک زنجیره واحد متصل کند.
EDR و XDR چگونه حرکت جانبی را شناسایی و متوقف میکنند؟
EDR دید دقیقی از فعالیتهای Endpoint فراهم میکند. این راهکار میتواند رفتار پردازشها، اجرای فرمانها، تغییرات سیستم و برخی فعالیتهای مرتبط با اعتبارنامهها را ثبت و تحلیل کند. برای مثال، EDR ممکن است زنجیرهای را شناسایی کند که با اجرای یک Process مشکوک آغاز شده، به PowerShell رسیده و سپس با ارتباط با یک سیستم دیگر ادامه پیدا کرده است.
اما حرکت جانبی مهاجمان معمولاً به یک Endpoint محدود نیست. ممکن است یک حساب ابتدا از سیستمی غیرمعمول وارد شود، سپس روی Endpoint دیگری ابزار مدیریتی اجرا کند و در ادامه به سرور حساس متصل شود. اینجاست که XDR اهمیت پیدا میکند. XDR دادههای منابعی مانند Endpoint، Identity، Email، Network و Cloud را با یکدیگر همبسته میکند.
برای مثال:
ورود غیرمعمول یک حساب → اجرای PowerShell → اتصال Remote → دسترسی به منبع حساس بررسی جداگانه این رویدادها ممکن است تصویر کاملی ایجاد نکند، اما همبستگی آنها میتواند زنجیره حمله را آشکار کند. بسته به قابلیت راهکار، EDR یا XDR میتواند اقداماتی مانند ایزولهکردن Endpoint، مسدودکردن Process یا محدودکردن حساب را نیز انجام دهد.
چگونه میتوان مسیر پیشروی مهاجم در شبکه را محدود کرد؟
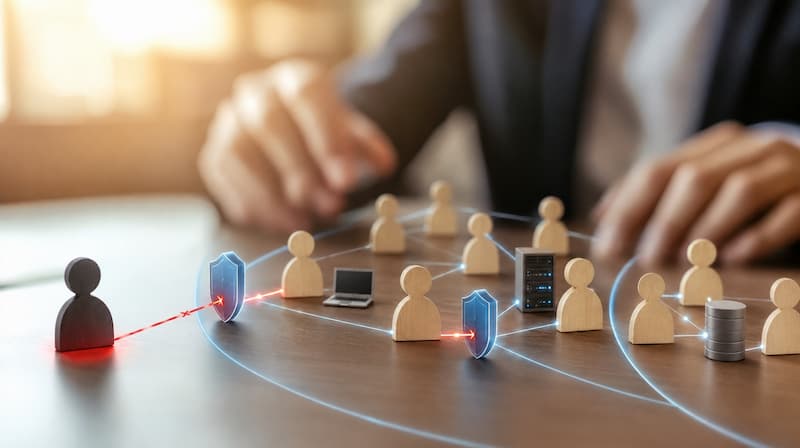
سازمان نباید فقط روی شناسایی حرکت جانبی تمرکز کند. معماری شبکه باید بهگونهای باشد که در صورت نفوذ، دامنه حرکت مهاجم محدود بماند. یکی از مهمترین اقدامات، Network Segmentation است. اگر سیستمهای کاربران، سرورهای حساس و محیطهای مدیریتی بدون محدودیت با هم ارتباط داشته باشند، مهاجم نیز مسیرهای بیشتری برای پیشروی خواهد داشت.
اصل Least Privilege نیز اهمیت زیادی دارد. هر کاربر یا سرویس باید فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد. مدیریت حسابهای ممتاز هم ضروری است. استفاده از یک حساب Administrator برای فعالیتهای روزمره، دامنه ریسک را افزایش میدهد. همچنین باید دسترسی به Remote Services محدود و ثبت شود. هر سیستم نباید بتواند از طریق RDP، SMB یا ابزارهای مدیریتی به همه بخشهای شبکه متصل شود.
چه کنترلهایی برای کاهش ریسک Lateral Movement ضروری است؟
هیچ ابزار واحدی نمیتواند حرکت جانبی را بهطور کامل متوقف کند. سازمان باید چند کنترل مکمل را در کنار هم اجرا کند:
- اجرای اصل Least Privilege
- جداسازی حسابهای کاربری از حسابهای مدیریتی
- استفاده از MFA برای حسابهای حساس
- اجرای Network Segmentation
- محدودکردن Remote Services
- مدیریت حسابهای ممتاز
- نصب Patchهای امنیتی
- استفاده از EDR برای بررسی رفتار Endpoint
- استفاده از XDR برای همبستگی رویدادها
- کنترل رویدادهای احراز هویت
- ثبت و تحلیل فعالیتهای Administrator
- حذف حسابها و دسترسیهای بدون استفاده
شناخت رفتار عادی محیط نیز اهمیت زیادی دارد. اگر تیم امنیت نداند یک حساب معمولاً به چه سیستمهایی متصل میشود، تشخیص یک رفتار غیرمعمول دشوار خواهد بود.
جمعبندی
حرکت جانبی در شبکه مرحلهای است که مهاجم از دسترسی اولیه برای رسیدن به بخشهای مهمتر سازمان استفاده میکند. اعتبارنامههای معتبر، Remote Services، حسابهای ممتاز و ضعفهای داخلی میتوانند مسیر پیشروی او را هموار کنند. چالش اصلی این است که بخش زیادی از حرکت جانبی مهاجمان با ابزارها و رفتارهایی انجام میشود که در فعالیت روزمره سازمان نیز دیده میشوند. بنابراین، بررسی یک رویداد منفرد کافی نیست.
تیم امنیت باید اطلاعات Endpoint، هویت و شبکه را در کنار یکدیگر بررسی کند. EDR دید دقیقی از رفتار سیستمها ایجاد میکند و XDR با همبستهسازی دادههای چند منبع، به شناسایی زنجیره حمله کمک میکند. در کنار این ابزارها، اجرای Least Privilege، تقسیمبندی شبکه، مدیریت حسابهای ممتاز و محدودکردن دسترسیهای Remote میتواند مسیر حرکت مهاجم را محدود کند.
برای ارزیابی ریسک حرکت جانبی، سازمان باید سه موضوع را بررسی کند: چه حسابهایی دسترسی گسترده دارند، کدام سیستمها میتوانند آزادانه با یکدیگر ارتباط برقرار کنند و آیا ابزارهای امنیتی فعلی امکان مشاهده زنجیره فعالیت مهاجم را فراهم میکنند یا نه.
رادسکیور میتواند در بررسی این موارد و انتخاب راهکارهای مناسب EDR و XDR متناسب با معماری سازمان نقش مشاورهای و اجرایی داشته باشد.


