در یک بازه کوتاه، چند تلاش ناموفق برای ورود به VPN ثبت میشود. کمی بعد همان حساب با موفقیت وارد شبکه میشود، روی یک سیستم PowerShell اجرا میکند و ارتباطی غیرعادی با یک نشانی خارجی شکل میگیرد. هرکدام از این رویدادها ممکن است بهتنهایی عادی به نظر برسند؛ اما کنار هم میتوانند از سرقت حساب و آغاز نفوذ خبر دهند.
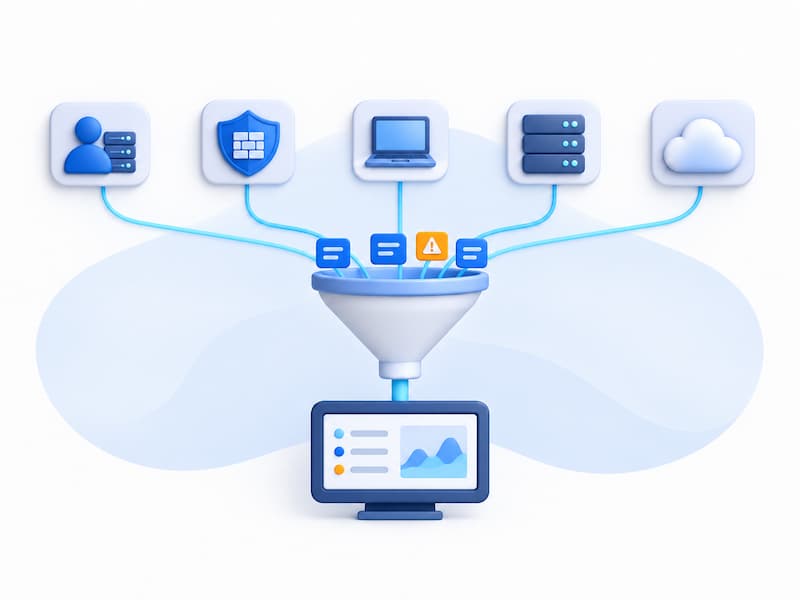
مشکل بسیاری از سازمانها کمبود اطلاعات نیست، بلکه پراکندگی آنهاست. فایروال، نقاط پایانی، سرورها، سرویسهای ابری و سامانههای هویتی روزانه حجم زیادی لاگ تولید میکنند. این سامانه، دادهها را متمرکز و تحلیل میکند تا ارتباط میان فعالیتهای جداگانه برای تیم امنیت قابل مشاهده شود.
SIEM چیست و چه مسئلهای را حل میکند؟
SIEM مخفف Security Information and Event Management و بهمعنای «مدیریت اطلاعات و رویدادهای امنیتی» است. این راهکار دادههای امنیتی را از منابع مختلف جمعآوری، استانداردسازی و تحلیل میکند تا فعالیتهای مشکوک شناسایی و بررسی شوند. هدف SIEM صرفاً نگهداری لاگ نیست. سامانه مدیریت لاگ بر جمعآوری، ذخیرهسازی و بازیابی دادهها تمرکز دارد؛ اما SIEM از آنها برای کشف الگوهای مشکوک، تولید هشدار، تشکیل خط زمانی و پشتیبانی از تحقیقات امنیتی استفاده میکند.
طبق تعریف NIST از SIEM، این فناوری قابلیت ثبت متمرکز انواع مختلف لاگ را فراهم میکند. راهنمای مدیریت لاگهای امنیتی NIST نیز بر ایجاد زیرساخت، فرایند و مسئولیت مشخص برای جمعآوری و نگهداری این دادهها تأکید دارد.
منابع اصلی اطلاعات در SIEM عبارتاند از:
| منبع لاگ | نمونه رویداد | کاربرد در بررسی |
|---|---|---|
| Active Directory و سامانه هویت | ورود موفق و ناموفق، تغییر گروه کاربری | شناسایی ورود غیرعادی یا سوءاستفاده از حساب |
| نقاط پایانی و EDR | اجرای پردازش، تغییر فایل و اتصال از راه دور | بررسی اجرای بدافزار و حرکت جانبی |
| فایروال، DNS و تجهیزات شبکه | اتصال به IP ناشناخته یا پورت غیرمعمول | مشاهده ارتباطات مشکوک |
| سرورها و برنامههای کاربردی | ایجاد حساب یا تغییر سطح دسترسی | کشف تغییرات حساس |
| سرویسهای ابری و SaaS | ورود از موقعیت جدید یا دریافت حجم زیاد داده | بررسی فعالیت خارج از الگوی معمول |
| درگاه ایمیل | فیشینگ، فایل آلوده یا جعل فرستنده | شناسایی پیام یا پیوست مشکوک |
ارزش SIEM زمانی مشخص میشود که این اطلاعات در نمایی واحد قرار بگیرند و تحلیلگر مجبور نباشد برای بررسی هر هشدار، چندین کنسول جداگانه را جستوجو کند.
SIEM چگونه از میان لاگها رخداد مشکوک را شناسایی میکند؟
تحلیل لاگهای امنیتی با دریافت داده خام آغاز میشود. منابع مختلف قالب یکسانی ندارند؛ برای مثال، فایروال، سیستمعامل و سرویس ابری ممکن است زمان، نشانی IP یا نام حساب را به شکلهای متفاوت ثبت کنند. SIEM ابتدا فیلدهای مهم هر رکورد را استخراج میکند. سپس دادهها در فرایند نرمالسازی به قالبی استاندارد تبدیل میشوند تا امکان جستوجو و مقایسه میان منابع فراهم شود.
در مرحله بعد، اطلاعات زمینهای مانند حساسیت دارایی، سطح دسترسی حساب، موقعیت جغرافیایی IP، سابقه فعالیت کاربر و دادههای هوش تهدید به رویدادها افزوده میشوند. سامانه سپس از قواعد تشخیص، آستانهها و الگوهای رفتاری برای یافتن فعالیت غیرعادی استفاده میکند. برای نمونه، چند ورود ناموفق ممکن است اهمیت زیادی نداشته باشد؛ اما اگر پس از آن، ورود موفق از موقعیتی جدید و تغییر سطح دسترسی رخ دهد، هشدار با اولویت بالاتری ایجاد خواهد شد.
همبستگی رویدادها در SIEM چگونه انجام میشود؟
در فرایند همبستگی یا Correlation، این سامانه زمان، حساب کاربری، نشانی IP، دستگاه و ترتیب وقوع دادههای منابع مختلف را مقایسه میکند و مراحل یک حمله را کنار هم قرار میدهد.
فرض کنید این موارد ثبت شدهاند:
- چند تلاش ناموفق برای ورود به حساب مدیریتی
- ورود موفق همان حساب از IP جدید
- اجرای ابزار خط فرمان روی سرور
- ایجاد حساب کاربری تازه
- انتقال حجم غیرعادی داده به خارج از شبکه
فایروال، Active Directory و راهکار امنیت نقاط پایانی هرکدام فقط بخشی از این فعالیت را میبینند. SIEM با مرتبطکردن آنها میتواند یک هشدار واحد و قابلبررسی ایجاد کند.
قواعد همبستگی ممکن است بر اساس تعداد، ترتیب زمانی یا ترکیب چند شرط عمل کنند. برخی قواعد نیز رفتار فعلی کاربر یا سیستم را با الگوی معمول آن مقایسه میکنند. مستندات کسپرسکی نیز این قواعد را ابزاری برای شناسایی توالی مشخص رویدادها و ایجاد هشدار پس از تشخیص آن توصیف میکند. راهنمای قواعد همبستگی Kaspersky SIEM منطق تشخیص باید با زیرساخت، ریسکها و شیوه فعالیت همان سازمان هماهنگ و بهطور مستمر اصلاح شود.
تحلیلگر امنیتی چگونه هشدار SIEM را بررسی میکند؟
هشدار نقطه آغاز بررسی است، نه نتیجه نهایی. تحلیلگر باید مشخص کند فعالیت مشاهدهشده مجاز، ناشی از خطای پیکربندی یا نشانهای از حمله واقعی است. فرایند بررسی معمولاً شامل مراحل زیر است:
- ارزیابی اولیه: شدت، زمان، قاعده تشخیص و منابع تولیدکننده هشدار بررسی میشوند.
- شناخت زمینه: اهمیت دارایی، سطح دسترسی کاربر و مالک سیستم مشخص میشود.
- ساخت خط زمانی: فعالیتهای قبل و بعد از هشدار کنار هم قرار میگیرند.
- تعیین دامنه: همان حساب، IP، دامنه یا هش در سایر منابع جستوجو میشود.
- غنیسازی اطلاعات: شاخصها با هوش تهدید و سوابق قبلی مقایسه میشوند.
- تعیین وضعیت: مورد بررسیشده بهعنوان فعالیت مجاز، هشدار کاذب یا رخداد امنیتی طبقهبندی میشود.
- اقدام و ثبت نتیجه: در صورت تأیید، حساب یا سیستم مهار و نتیجه برای بهبود قواعد ثبت میشود.
برای مثال، ورود مدیریتی در نیمهشب ممکن است مشکوک باشد؛ اما برنامه نگهداری نشان دهد تیم زیرساخت در همان زمان مشغول بهروزرسانی بوده است. اگر همان حساب بلافاصله ابزار غیرمعمولی اجرا کرده و با دامنهای مخرب ارتباط گرفته باشد، احتمال وقوع حمله افزایش مییابد.
چرا هر هشدار SIEM بهمعنای وقوع حمله نیست؟
SIEM بر اساس قواعد و اطلاعات دریافتی هشدار تولید میکند، اما همیشه از زمینه کامل فعالیت آگاه نیست. بعضی اقدامات مدیریتی، اسکنهای مجاز، تغییرات نرمافزاری یا ورود کارکنان دورکار ممکن است با الگوی حمله شباهت داشته باشند.
دلایل متداول هشدار کاذب عبارتاند از:
- آستانه نامناسب در قاعده تشخیص
- فعالیت مجاز تیم فناوری یا پیمانکار
- اطلاعات ناقص درباره دارایی یا حساب
- خطا در نرمالسازی دادهها
- ناهماهنگی ساعت سیستمها
- تغییر زیرساخت بدون بهروزرسانی قواعد
- استفاده از حساب مشترک
- ثبتنشدن فعالیتهای مجاز
هدف، حذف همه هشدارها نیست. تنظیم بیش از حد محافظهکارانه ممکن است فعالیت واقعی مهاجم را پنهان کند. تیم امنیت باید میان حساسیت تشخیص و حجم قابل مدیریت هشدارها تعادل ایجاد کند. نتیجه تحقیقات قبلی باید برای اصلاح آستانهها، افزودن استثناهای محدود و کاهش نویز استفاده شود؛ بدون اینکه پوشش امنیتی تضعیف شود.
برای عملکرد مؤثر SIEM چه پیشنیازهایی لازم است؟
خرید یا نصب SIEM بهتنهایی دید امنیتی ایجاد نمیکند. اگر تیم امنیت منابع داده مناسبی انتخاب نکند، ساعت سیستمها را هماهنگ نکند یا مسئول رسیدگی به هشدارها را تعیین نکند، این سامانه فقط حجم زیادی اطلاعات ذخیره میکند.
تعریف سناریوهای تشخیص
تیم امنیت ابتدا باید ریسکهای اصلی و پرسشهایی را که SIEM باید پاسخ دهد، مشخص کند. این تیم میتواند شناسایی سرقت حساب مدیریتی، حرکت جانبی، تغییر تنظیمات حیاتی یا خروج غیرعادی داده را بهعنوان سناریوهای تشخیص تعریف کند.
انتخاب منابع مناسب
اولویت با سامانههای هویتی، فایروالها، نقاط پایانی، سرورهای حیاتی و خدمات ابری است. دریافت حجم زیادی از لاگهای کمارزش، هزینه ذخیرهسازی و نویز را افزایش میدهد.
تضمین کیفیت دادهها
هر رکورد باید شامل زمان دقیق، نام حساب، دارایی و نتیجه عملیات باشد. هماهنگسازی ساعت سیستمها نیز برای ساخت خط زمانی قابل اعتماد ضروری است.
تعیین ظرفیت و دوره نگهداری
حجم ورودی، سرعت پردازش و مدت نگهداری باید پیش از استقرار برآورد شوند. این مدت باید با نیازهای تحقیقاتی، عملیاتی و الزامات قانونی هماهنگ باشد.
تعریف تیم و فرایند پاسخ
برای هر سطح هشدار باید مسئول بررسی، زمان پاسخ و مسیر ارجاع مشخص شود. راهنماهای عملیاتی پاسخ نیز به تحلیلگران کمک میکنند در شرایط مشابه، روندی منظم و قابل تکرار داشته باشند.
تنظیم مستمر
منابع داده، قواعد همبستگی و فهرست داراییها باید با تغییر زیرساخت و تهدیدها بهروز شوند. راهنمای CISA درباره ثبت رویداد و کشف تهدید نیز بر ایجاد خطمشی ثبت، متمرکزسازی دادهها و فراهمکردن امکان تحلیل مؤثر تأکید دارد.
برای سازمانهایی که به جمعآوری متمرکز، استانداردسازی و همبستگی دادههای محصولات مختلف نیاز دارند، Kaspersky SIEM میتواند در چارچوب مرکز عملیات امنیت بررسی شود. ارزش این راهکار زمانی بیشتر میشود که تیم امنیت سناریوهای تشخیص و فرایند پاسخ را براساس ریسکهای واقعی مجموعه طراحی کند.
جمعبندی؛ SIEM چگونه دید امنیتی سازمان را یکپارچه میکند؟
SIEM لاگهای منابع مختلف را در یک محیط واحد جمع میکند و با تحلیل ارتباط میان رخدادها، نشانههای تهدید را به تیم امنیت نشان میدهد. دادههای دقیق، قواعد تشخیص مناسب و تحلیلگران متخصص، کیفیت این فرایند را افزایش میدهند. تیم امنیت نیز با تنظیم صحیح SIEM و تعریف فرایندهای مشخص، رخدادها را سریعتر شناسایی و بررسی میکند و هشدارهای غیرضروری را کاهش میدهد.
تیم رادسکیور زیرساخت امنیتی سازمان شما را ارزیابی میکند، منابع داده و سناریوهای تشخیص مناسب را مشخص میکند و برنامهای عملی برای استقرار و استفاده مؤثر از SIEM ارائه میدهد.


