شرکت فایروال دارد، اما پس از اجرای یک فایل توسط کارمند، یکی از سیستمها آلوده میشود. آیا این اتفاق یعنی فایروال درست کار نکرده است؟ لزوماً نه؛ ارتباط دریافت فایل ممکن است مجاز بوده باشد، درحالیکه شناسایی محتوای مخرب به کنترل دیگری نیاز دارد.
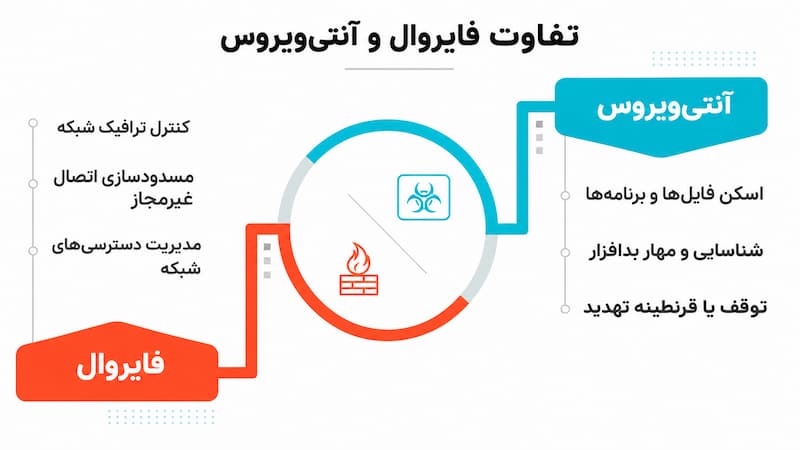
تفاوت فایروال و آنتیویروس در نقش اصلی آنهاست: فایروال ارتباطات شبکه را کنترل میکند؛ آنتیویروس فایلها و فعالیتهای مخرب روی دستگاه را شناسایی و مهار میکند. این دو، بخشهای مکمل حفاظت از سیستمها هستند.
فایروال چیست و چگونه کار میکند؟
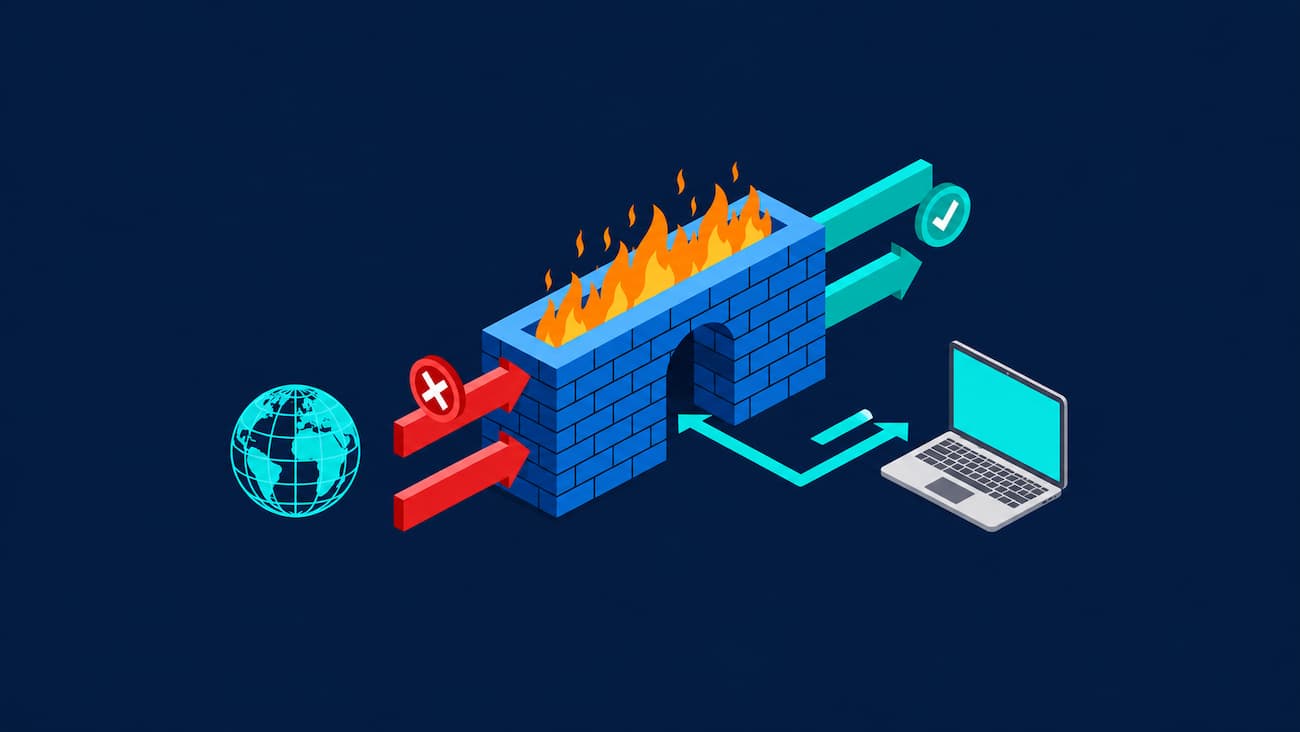
فایروال یا دیوار آتش، ارتباطات شبکه را بر اساس قواعد مشخص مجاز یا مسدود میکند. این قواعد میتوانند به نشانی مبدأ و مقصد، نوع پروتکل، پورت یا برنامه مرتبط باشند. پورت، شمارهای است که به تشخیص سرویس مقصد در ارتباط شبکه کمک میکند.
برای مثال، میتوان دسترسی به یک سرویس مدیریتی را فقط برای سیستمهای تیم IT مجاز کرد یا ارتباط غیرضروری با سرور را محدود ساخت. فایروال در ارتباطات داخلی شبکه نیز کاربرد دارد و فقط برای کنترل دسترسی به اینترنت نیست
سطح بررسی در همه فایروالها یکسان نیست. فایروالهای نسل جدید یا NGFW میتوانند امکاناتی مانند شناسایی برنامه، پیشگیری از نفوذ و بررسی بدافزار در ترافیک داشته باشند. فعالبودن این قابلیتها به مدل، مجوز و تنظیمات محصول بستگی دارد.
تفاوت فایروال روی دستگاه با فایروال شبکه
فایروال روی دستگاه، ارتباطات همان سیستم را کنترل میکند. Windows Firewall نمونهای از این نوع است و همراه ویندوز ارائه میشود. این فایروال میتواند برای شبکههای عمومی، خصوصی و سازمانی قواعد متفاوتی اعمال کند؛ مثلاً هنگام اتصال لپتاپ به شبکه عمومی، ارتباطاتی را محدود کند که در دفتر مجازند
فایروال شبکه در مسیر ارتباط بخشهای شبکه قرار میگیرد؛ برای مثال، میان شبکه داخلی و اینترنت یا بین شبکه کاربران و سرورها. این فایروال ممکن است بهشکل دستگاه فیزیکی، ماشین مجازی یا سرویس ابری ارائه شود. بنابراین، تفاوت این دو صرفاً «نرمافزاری و سختافزاری» نیست؛ محل اعمال کنترل اهمیت بیشتری دارد
فایروال شبکه فقط ارتباطی را بررسی میکند که از مسیر آن عبور کند. اگر ارتباط دو سیستم داخلی از آن نگذرد، قواعد همان فایروال روی این ارتباط اعمال نمیشوند. به همین دلیل، طراحی مسیرها و تفکیک شبکه در تعیین پوشش حفاظتی نقش دارند.
تفاوت فایروال و آنتیویروس در چیست؟
آنتیویروس برای تشخیص فایلها و فعالیتهای مخرب، ممکن است علاوه بر امضای بدافزارهای شناختهشده، از تحلیل رفتار، اعتبار فایل و خدمات ابری استفاده کند. بنابراین، عملکرد آن به اسکن فایلهای ذخیرهشده محدود نیست.
| آنتیویروس | فایروال | معیار مقایسه |
| شناسایی و مهار بدافزار | کنترل ارتباطات شبکه | هدف اصلی |
| فایل، برنامه و فعالیتهای سیستم | جریان ارتباط و مشخصات آن | موضوع بررسی |
| جلوگیری از اجرا، قرنطینه یا حذف تهدید | اجازه یا مسدودسازی ارتباط | نمونه اقدام |
| متوقفکردن اجرای تروجان | محدودکردن دسترسی به سرویس مدیریتی سرور | نمونه کاربرد |
| جایگزین قواعد دسترسی شبکه نیست | لزوماً فایلها و فعالیتهای داخل دستگاه را بررسی نمیکند | محدودیت مهم |
فایروال بهتنهایی چه تهدیدهایی را پوشش نمیدهد؟
محدودیت فایروال به قابلیتها و محل استقرار آن بستگی دارد. موارد زیر از مهمترین موقعیتهایی هستند که به کنترل مکمل نیاز دارند.
اجرای فایل از USB یا مسیر خارج از پوشش: فایل ممکن است از حافظه قابلحمل، ذخیرهسازی قبلی یا هنگام اتصال لپتاپ به شبکهای دیگر وارد شده باشد. فایروال مرزی شرکت الزاماً ورود یا اجرای این فایل را نمیبیند.
انجام فعالیت مخرب داخل سیستم: همه رفتارهای بدافزار به ارتباط شبکه وابسته نیستند. تغییر فایلها یا ایجاد تغییراتی برای اجرای دوباره بدافزار پس از راهاندازی سیستم، به بررسی فعالیتهای دستگاه نیاز دارد. تحلیل رفتاری آنتیویروس میتواند به شناسایی چنین اقداماتی کمک کند.
دریافت محتوای مخرب از ارتباط مجاز: اجازه اتصال به یک وبسایت، سالمبودن تمام فایلهای دریافتی از آن را تضمین نمیکند. فایروال پیشرفته ممکن است محتوا را بررسی کند، اما بازرسی ارتباطات رمزگذاریشده به پشتیبانی و تنظیمات مناسب نیاز دارد. محدودیت فنی برخی برنامهها و اثر بازرسی بر ظرفیت دستگاه نیز باید بررسی شوند.
سوءاستفاده از حساب یا دسترسی مجاز: ورود با حساب سرقتشده یا انتقال نامجاز اطلاعات از طریق سرویس مجاز، همیشه با قواعد ساده شبکه قابلتشخیص نیست. بسته به خطر، احراز هویت چندعاملی، مدیریت دسترسی و کنترل انتقال داده نیز لازم میشوند.
پوشش این خطرها به ترکیبی از حفاظت دستگاه، مدیریت دسترسی، بهروزرسانی و پشتیبانگیری نیاز دارد.
آیا به فایروال و آنتیویروس بهصورت همزمان نیاز داریم؟
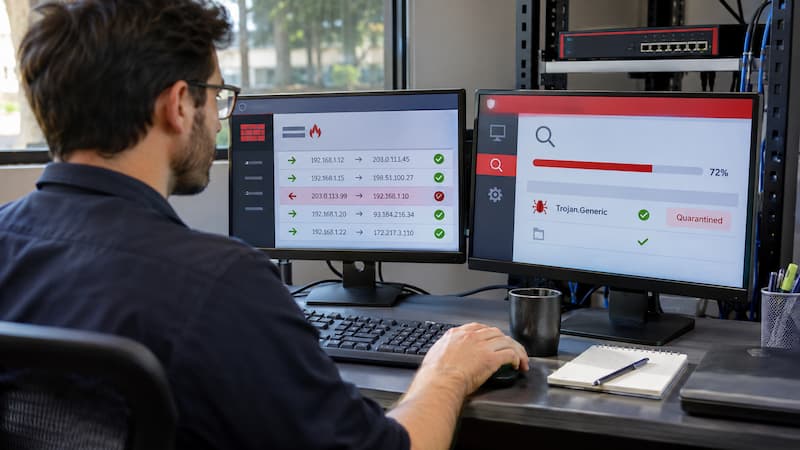
در اغلب محیطهای کاری، هر دو قابلیت لازماند؛ اما نوع استقرار و امکانات موردنیاز به زیرساخت سازمان بستگی دارد. برای لپتاپ کاربران، فایروال روی دستگاه و حفاظت ضدبدافزار باید فعال و درست تنظیم شده باشند. در سازمان دارای سرور، چند بخش شبکه یا سرویس قابلدسترسی از بیرون، قواعد ارتباط میان این بخشها نیز باید مشخص شود.
اگر سازمان علاوه بر پیشگیری، به بررسی فعالیتهای مشکوک و پیگیری رخدادها نیاز دارد، شناخت تفاوت EPP و EDR نیز در انتخاب سطح حفاظت دستگاهها کمک میکند.
آیا باید فایروال و آنتیویروس را جداگانه نصب کنیم؟
الزاماً نه. ممکن است فایروال سیستمعامل و یک آنتیویروس سازگار، نیاز دستگاه را پوشش دهند؛ یا بسته امنیتی سازمان هر دو قابلیت را مدیریت کند. فایروال شبکه نیز میتواند در کنار آنها، در بخش دیگری از زیرساخت قرار داشته باشد.
فایروال ویندوز میتواند کنترل ارتباطات همان دستگاه را بر عهده بگیرد، اما کفایت آن برای سازمان به نیازهای شبکه بستگی دارد. کنترل ارتباط میان بخشها و حفاظت از سرویسهای عمومی باید جداگانه در طراحی بررسی شود؛ وجود فایروال روی دستگاه، بهتنهایی این نیازها را تعیین تکلیف نمیکند.
وجود قابلیتهای مشترک به معنای یکسانبودن پوشش محصولات نیست. نصب چند ابزار با وظیفه مشابه نیز بدون بررسی سازگاری، معیار امنیت بیشتر محسوب نمیشود. هنگام نصب باید مشخص باشد کدام محصول قواعد فایروال را مدیریت میکند و اجزای داخلی سیستمعامل چگونه تنظیم میشوند. مایکروسافت توصیه میکند فایروال ویندوز صرفاً بهدلیل نصب محصول دیگر، خودسرانه غیرفعال نشود و سازگاری طبق روش پشتیبانیشده مدیریت شود
اگر برنامه کاری با مشکل ارتباط مواجه شد، خاموشکردن کامل فایروال راهحل دائمی مناسبی نیست. تیم IT باید ارتباط لازم را شناسایی و قاعدهای محدود به نیاز برنامه تعریف کند. مجوزها و پورتهای بلااستفاده نیز باید بازبینی شوند؛ بازکردن دسترسی گسترده میتواند فرصت سوءاستفاده ایجاد کند
کاربران باید اختلال یا هشدار را گزارش کنند و تغییر قواعد بر عهده مسئول IT یا امنیت باشد. پیش از فعالسازی روی همه دستگاهها نیز عملکرد برنامههای اصلی، اتصال دستگاههای خارج از دفتر و دریافت هشدارها باید آزمایش شود.
برای ارزیابی وضعیت فعلی، بررسی کنید آیا ارتباطات میان کاربران و سرورها به نیازهای کاری محدود شدهاند، لپتاپها خارج از دفتر هم حفاظت دارند و هشدارهای شبکه و دستگاهها به مسئول مشخصی میرسند. نتیجه این بررسی کمک میکند مشخص شود اصلاح تنظیمات کافی است یا به راهکار مکمل نیاز دارید.
انتخاب مناسب زمانی شکل میگیرد که محل کنترل ارتباطات، سطح حفاظت دستگاهها و مسئول رسیدگی به هشدارها روشن باشند.
برای مشاوره درباره راهکار مکمل حفاظت از سیستمهای سازمان، با کارشناسان رادسکیور تماس بگیرید. اطلاعات فایروال، سرورها و ابزارهای حفاظتی فعلی را مطرح کنید تا گزینههای متناسب با نیازتان بررسی شوند.
منابع: . support.microsoft.com / . learn.microsoft.com/


