فایل مشتریان از ایمیل سازمانی به یک حساب شخصی منتقل شده، اما آنتیویروس هیچ هشداری درباره این انتقال صادر نکرده است. دلیل آن چیست؟ فایل هیچ آلودگی نداشته و کارمند نیز برای ارسال آن از یک برنامه معمولی استفاده کرده است. در چنین شرایطی، کدام راهکار امنیتی مسئول کنترل این انتقال است؟
تفاوت DLP و آنتیویروس دقیقاً در نوع تهدیدهایی است که هرکدام کنترل میکنند. آنتیویروس وظیفه شناسایی و مهار بدافزار را بر عهده دارد؛ درحالیکه DLP براساس سیاستهای امنیتی سازمان، نحوه استفاده و انتقال اطلاعات حساس را کنترل میکند. اینکه سازمان به هر دو راهکار نیاز داشته باشد، به نوع اطلاعات، مسیرهای انتقال و قابلیتهای امنیتی موجود بستگی دارد.
تفاوت DLP و آنتیویروس در چیست؟
آنتیویروس فایلها، برنامهها و رفتارهای سیستم را بررسی میکند تا فعالیتهای مخرب را شناسایی کند. محصولات امروزی ممکن است علاوه بر امضای بدافزارهای شناختهشده، از روشهایی مانند تحلیل رفتار، بررسی اعتبار فایل و یادگیری ماشین نیز برای تشخیص تهدیدها بهره ببرند.
در مقابل، DLP مخفف Data Loss Prevention و بهمعنای جلوگیری از نشت یا ازدسترفتن داده است. این راهکار بر نحوه استفاده و انتقال اطلاعات تمرکز دارد و بررسی میکند چه کسی، از چه دادههایی و به چه شکلی استفاده میکند. DLP میتواند عواملی مانند حساسیت محتوا، برچسب فایل، مقصد و روش انتقال را مبنای تصمیمگیری قرار دهد.
| معیار مقایسه | آنتیویروس | DLP |
|---|---|---|
| هدف اصلی | شناسایی و مهار بدافزار | کنترل استفاده و انتقال اطلاعات حساس |
| پرسش اصلی | آیا این فایل یا رفتار مخرب است؟ | آیا این استفاده یا انتقال مجاز است؟ |
| مبنای تصمیم | ویژگی فایل، اعتبار و رفتار برنامه | حساسیت داده و قواعد مرتبط با کاربر، مقصد و مسیر |
| نمونه اقدام | جلوگیری از اجرا، قرنطینه یا حذف تهدید | ثبت رخداد، هشدار یا مسدودسازی انتقال |
| نمونه کاربرد | متوقفکردن اجرای تروجان | جلوگیری از ارسال قرارداد محرمانه به مقصد غیرمجاز |
این مقایسه، وظیفه اصلی هر راهکار را مشخص میکند. برای شناخت بیشتر دامنه حفاظت از دادهها نیز میتوانید مقاله نرمافزار DLP چیست؟ را مطالعه کنید.
آیا آنتیویروس میتواند جایگزین DLP شود؟
آنتیویروس بهتنهایی نمیتواند تمام نیازهای سازمان در زمینه شناسایی اطلاعات حساس و کنترل انتقال آنها براساس سیاستهای مشخص را برطرف کند. البته برخی بستههای امنیتی، قابلیتهای کنترلی دیگری نیز دارند که ممکن است برای مدیریت خطرات محدودتر کافی باشند.
بنابراین، سازمان باید ابتدا نوع خطر و نتیجهای را که از راهکار امنیتی انتظار دارد مشخص کند و سپس بررسی کند آیا ابزارهای فعلی پاسخگوی آن نیاز هستند یا خیر.
فایل آلوده و فایل محرمانه چه تفاوتی در نوع حفاظت دارند؟
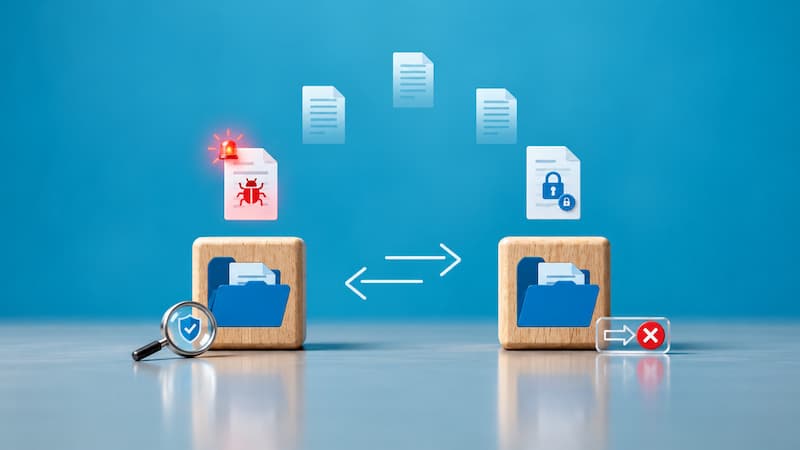
فایل آلوده حاوی کد یا محتوای مخربی است که میتواند امنیت سیستم را تهدید کند. در مقابل، یک فایل محرمانه ممکن است هیچ آلودگی نداشته باشد، اما انتقال آن به فرد نامناسب، اطلاعات حساس سازمان را در معرض خطر قرار دهد.
برای مثال، زمانی که یک فایل نصبکننده تروجان اجرا میکند، آنتیویروس وظیفه شناسایی و مهار آن را بر عهده دارد. اما اگر کارمندی فایل اکسل حاوی حقوق کارکنان را بهاشتباه برای گیرندهای خارج از سازمان ارسال کند، سازمان به راهکاری نیاز دارد که حساسیت محتوا و مجازبودن مقصد را بررسی کند.
در این شرایط، راهکار DLP دارای قابلیت کنترل ایمیل میتواند اطلاعات حساس را شناسایی کند و براساس قواعد امنیتی سازمان، هشدار صادر کند یا جلوی ارسال فایل را بگیرد.
البته بعضی فایلها ممکن است هم محرمانه و هم آلوده باشند. در چنین شرایطی، هر دو نوع کنترل امنیتی کاربرد دارند.
مقاله نشت اطلاعات از طریق ایمیل نیز به بررسی خطراتی میپردازد که حتی بدون وجود بدافزار، امنیت اطلاعات سازمان را تهدید میکنند.
چرا همپوشانی بعضی قابلیتها به معنای پوشش یکسان نیست؟
برخی بستههای امنیتی سازمانی، قابلیتی با عنوان Device Control یا کنترل دستگاه دارند. این قابلیت میتواند دسترسی کاربران به حافظههای قابلحمل یا مجوز خواندن و نوشتن اطلاعات روی آنها را محدود کند. مستندات Kaspersky Endpoint Security نیز نمونههایی از این کنترلها را توضیح میدهد.
فرض کنید سازمان قصد دارد نوشتن اطلاعات روی تمام حافظههای USB را ممنوع کند. در چنین شرایطی، قابلیت کنترل دستگاه ممکن است بهتنهایی نیاز سازمان را برطرف کند.
اما اگر سازمان بخواهد انتقال فایلهای عمومی را مجاز بداند و همزمان از انتقال فهرست مشتریان جلوگیری کند، راهکار امنیتی باید حساسیت محتوای فایل را نیز در تصمیمگیری دخالت دهد.
این تفاوت درباره سرویسهای تحت وب نیز وجود دارد. مسدودکردن کامل دسترسی به یک سرویس ابری با اجازه استفاده از همان سرویس و جلوگیری از بارگذاری اسناد محرمانه، دو رویکرد متفاوت هستند.
بنابراین، وجود قابلیتهایی با عنوان «کنترل USB» یا «کنترل وب» بهتنهایی نشان نمیدهد که محصول تمام نیازهای حفاظت از داده را پوشش میدهد. سازمان باید بررسی کند هر قابلیت براساس چه معیارهایی تصمیم میگیرد و چه اقداماتی را اجرا میکند.
همچنین، ثبت انتقال، نمایش هشدار و مسدودسازی اطلاعات سه عملکرد متفاوت هستند. هر محصول ممکن است بسته به سیستمعامل، برنامه مورد استفاده و قابلیتهای خود، سطح متفاوتی از این عملکردها را ارائه دهد.
چه زمانی سازمان به هر دو راهکار نیاز دارد؟
زمانی که سازمان علاوه بر تهدید آلودگی سیستمها، با خطر خروج اطلاعات از طریق دسترسیهای عادی کارکنان مواجه باشد، استفاده از هر دو راهکار اهمیت بیشتری پیدا میکند.
این انتقال اطلاعات ممکن است بر اثر اشتباه کارکنان، استفاده از ابزارهای فاقد تأیید سازمان یا اقدامات عمدی رخ دهد.
البته اندازه سازمان بهتنهایی معیار مناسبی برای تصمیمگیری نیست. برای مثال، یک شرکت کوچک که نقشههای اختصاصی یا قراردادهای محرمانه نگهداری میکند، ممکن است به کنترل دقیق انتقال اطلاعات نیاز داشته باشد.
در مقابل، سازمانی با نیازهای محدودتر شاید بتواند بخشی از خطرات را از طریق مدیریت دسترسیها و قابلیتهای امنیتی موجود کاهش دهد.
برای تصمیمگیری درباره نیاز به DLP، سازمان باید به سه پرسش پاسخ دهد:
- چه دادههایی به حفاظت نیاز دارند؟ مانند اطلاعات مشتریان، اسناد مالی، کد منبع یا طرحهای فنی.
- کدام انتقالها باید محدود شوند؟ برای مثال، ارسال فایل به ایمیل شخصی یا کپی اطلاعات روی حافظهای که سازمان تأیید نکرده است.
- ابزارهای فعلی چه محدودیتهایی دارند؟ آیا امکان مشاهده انتقال وجود ندارد؟ آیا ابزار حساسیت اطلاعات را تشخیص نمیدهد؟ یا نمیتواند جلوی انتقال را بگیرد؟
پاسخ به این پرسشها کمک میکند سازمان ارزش افزودن DLP به زیرساخت امنیتی خود را ارزیابی کند.
اگر ابزارهای فعلی بتوانند نیازهای مشخص سازمان را با دقت کافی و گزارشدهی مناسب پوشش دهند، ضرورتی برای خرید محصول مستقل وجود ندارد.
اما زمانی که اطلاعات حساس از مسیرهای کاری سازمان خارج میشوند و ابزارهای موجود امکان کنترل مناسب این انتقالها را ندارند، تقویت آنتیویروس بهتنهایی نمیتواند این خلأ امنیتی را برطرف کند.
پیش از انتخاب DLP در کنار آنتیویروس چه مواردی را بررسی کنیم؟
سازمان بهتر است ارزیابی را با بررسی چند نمونه واقعی از گردش اطلاعات آغاز کند. برای مثال، میتواند چنین سیاستی را مبنای آزمون قرار دهد:
«کارکنان نباید قراردادهای محرمانه را به ایمیل شخصی ارسال کنند، اما میتوانند همان قراردادها را برای دامنه شریک تجاری مورد تأیید سازمان بفرستند.»
چنین معیاری به سازمان کمک میکند قابلیت محصولات مختلف را با یکدیگر مقایسه کند و عملکرد واقعی آنها را بسنجد.
پوشش مسیرهای خروج اطلاعات و سازگاری عاملها
ایمیل، حافظههای قابلحمل، چاپ، بارگذاری فایل در مرورگر، پوشههای اشتراکی و سرویسهای ابری، مسیرهای متفاوتی برای انتقال اطلاعات فراهم میکنند.
اهمیت هر مسیر به فرایندهای کاری سازمان بستگی دارد. به همین دلیل، سازمان باید ابتدا مسیرهای پرخطر و مهم خود را شناسایی کند و سپس راهکاری متناسب با این اولویتها انتخاب کند.
DLP مبتنی بر ایجنت دستگاه، DLP ایمیل و DLP سرویس ابری، دامنه حفاظتی یکسانی ندارند. بنابراین، پیشنهاد فنی محصول باید بهروشنی مشخص کند که راهکار موردنظر کدام مسیرها را پوشش میدهد، با چه سیستمعاملها و برنامههایی سازگار است و در هر مسیر چه اقداماتی انجام میدهد. همچنین، سازمان نباید آزمون محصول را تنها به فایلهای متنی ساده محدود کند.
بررسی فایلهای رمزدار، محتوای تصویری، برنامههای کاری و دستگاههایی که خارج از شبکه سازمان فعالیت میکنند، میتواند محدودیتهای احتمالی راهکار را آشکار کند.
البته تمام محصولات توانایی یکسانی در تحلیل این موارد ندارند. برای مثال، مستندات Microsoft Purview به محدودیتهایی در ارزیابی برخی فایلهای رمزدار یا رمزگذاریشده اشاره میکند.
اگر محصول برای کنترل دستگاهها به نصب عامل یا ایجنت نیاز داشته باشد، سازمان باید سازگاری آن را با آنتیویروس و سایر ابزارهای موجود آزمایش کند.
این آزمایش کمک میکند سازمان تأثیر راهکار جدید را بر فعالیتهایی مانند بازکردن فایل، چاپ اسناد، ارسال ایمیل و اجرای برنامههای کاری بررسی کند.
مصرف منابع سیستم، روش بهروزرسانی و استثناهای احتمالی نیز بخشی از این ارزیابی هستند. سازمان باید تنظیمات استثناهای حفاظتی را مطابق مستندات سازندگان انجام دهد تا عملکرد ابزارهای امنیتی با اختلال مواجه نشود.
مسئول رسیدگی به هشدارها و نحوه اعمال سیاستها
قواعد DLP زمانی ارزش عملی دارند که با نیازهای واقعی کسبوکار هماهنگ باشند و سازمان مسئولیت اجرای آنها را بهروشنی مشخص کند.
واحدهای کسبوکار باید حساسیت اطلاعات و انتقالهای مجاز را تعیین کنند. تیم IT مسئولیت استقرار راهکار و بررسی سازگاری فنی را بر عهده دارد و تیم امنیت نیز قواعد و هشدارهای امنیتی را بررسی میکند.
از طرف دیگر، کارکنان باید بدانند اگر DLP فعالیت مجاز آنها را مسدود کرد، از چه مسیری میتوانند درخواست بررسی ثبت کنند.
سازمان باید برای استثناهای کاری، فرد تأییدکننده و مدت اعتبار مشخصی در نظر بگیرد تا مجوزهای موقت به دسترسیهای دائمی تبدیل نشوند.
در محصولاتی که از حالت ثبت یا شبیهسازی پشتیبانی میکنند، سازمان میتواند ابتدا تأثیر قواعد را بدون مسدودسازی واقعی بررسی کند.
این مرحله به تیم امنیت فرصت میدهد هشدارهای اشتباه را شناسایی و اصلاح کند و احتمال اختلال در فعالیتهای روزمره کارکنان را کاهش دهد.
پس از تکمیل این بررسی، سازمان میتواند محدودیتها را بهصورت مرحلهای اجرا کند.
همچنین، مسئولان امنیت باید سطح دسترسی به گزارشها و مدت نگهداری شواهد را مشخص کنند.
نکته مهم دیگر این است که هشدار نقض سیاست امنیتی، بهتنهایی سوءنیت کارمند را اثبات نمیکند. تیم امنیت باید شرایط و جزئیات رویداد را نیز بررسی کند.
مقاله اشتباهات رایج در پیادهسازی DLP سازمانی به بررسی این ملاحظات کمک میکند.
جمعبندی
آنتیویروس و DLP دو نقش متفاوت در امنیت اطلاعات دارند. آنتیویروس از سیستمها در برابر بدافزارها محافظت میکند، درحالیکه DLP بر نحوه استفاده و انتقال دادههای حساس نظارت دارد و براساس سیاستهای سازمان، اقدامات کنترلی مناسب را اجرا میکند.
اگر ابزارهای فعلی تنها بخشی از این نیازها را پوشش میدهند، سازمان باید با بررسی حساسیت اطلاعات، مسیرهای انتقال و نتایج آزمون عملی، درباره استفاده از راهکار مکمل تصمیم بگیرد.
برای ارزیابی میزان پوشش ابزارهای امنیتی فعلی و بررسی نیاز سازمان به DLP، با کارشناسان رادسکیور تماس بگیرید. کارشناسان رادسکیور با بررسی دادههای حساس، مسیرهای انتقال و نیازهای زیرساختی سازمان، به شما در انتخاب راهکار مناسب کمک میکنند.
منابع:


