عملیات فلشهول لازاروس؛ نفوذ از مسیر امنیت + شاخصهای نفوذ
در ژانویه، پژوهشگران کسپرسکی به کارزار حمله جدید گروه لازاروس علیه کره جنوبی واکنش نشان دادند؛ کارزاری که پس از […]
در ژانویه، پژوهشگران کسپرسکی به کارزار حمله جدید گروه لازاروس علیه کره جنوبی واکنش نشان دادند؛ کارزاری که پس از […]
برای تمدید لایسنس، اعلام «همان محصول سال قبل» همیشه کافی نیست. ممکن است ظرفیت قبلی دیگر با تعداد سیستمها هماهنگ
دیدن یک هشدار در کنسول نشان میدهد محصول در سناریوی نمایشدادهشده چه کرده است؛ اما مشخص نمیکند روی سیستمهای سازمان
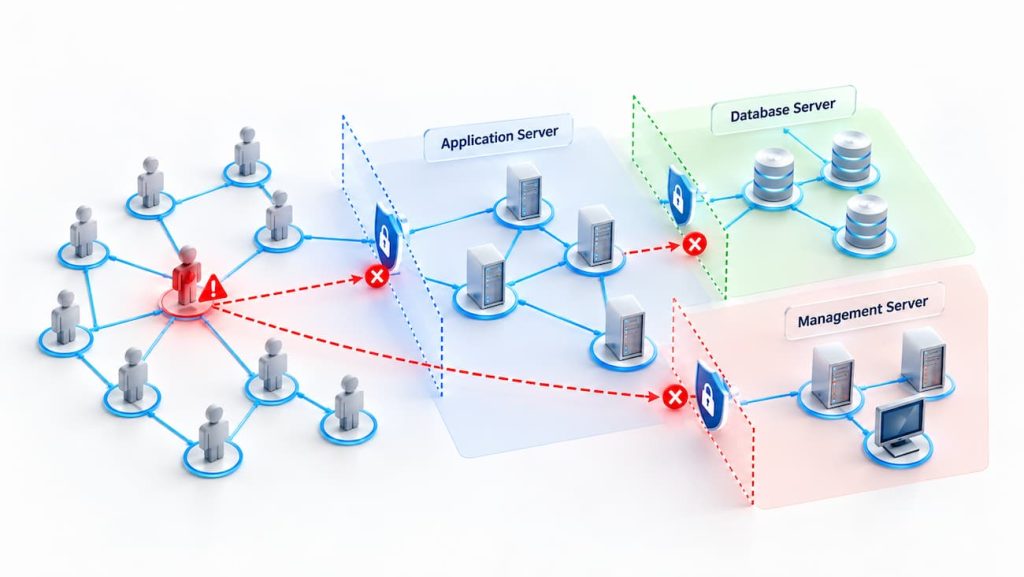
فرض کنید مهاجم فقط به یک سیستم کاربری در شبکه سازمان دسترسی پیدا کرده است. اگر شبکه بهصورت Flat طراحی
امروز بسیاری از فرایندهای سازمانی روی نرمافزارهای SaaS انجام میشوند؛ از مدیریت پروژه و ارتباط با مشتری تا اشتراک فایل،
در محیطهای ابری، یک تغییر کوچک در Permission، تنظیمات شبکه یا Policy یک سرویس میتواند سطح دسترسی منابع را تغییر
سازمانها روزانه اطلاعات زیادی از مشتریان، قراردادها، گزارشهای مالی و فعالیتهای داخلی تولید و ذخیره میکنند. اما آیا همه این
سازمانها ممکن است سیاستهای امنیتی، ابزارهای حفاظتی و کنترلهای دسترسی متعددی داشته باشند، اما یک سؤال همچنان باقی میماند: آیا
انتقال دادههای سازمان به Cloud، مسئولیت حفاظت از اطلاعات را تغییر نمیدهد. سازمان همچنان باید از دادههای خود در برابر
۳۰ ژوئیه ۲۰۲۶ SearchInform یک ماژول هوش مصنوعی را در سیستم DLP نسل جدید خود، یعنی Risk Monitor، یکپارچه کرده