شناسایی تهدیدات با EDR چگونه انجام میشود؟
اجرای PowerShell، اتصال به یک مقصد خارجی یا ایجاد یک فرایند ناشناخته همیشه به معنای حمله نیست. بسیاری از فعالیتهای […]

اجرای PowerShell، اتصال به یک مقصد خارجی یا ایجاد یک فرایند ناشناخته همیشه به معنای حمله نیست. بسیاری از فعالیتهای […]
نشت اطلاعات همیشه نتیجه یک حمله پیچیده نیست. گاهی ارسال فایل برای گیرنده اشتباه، عمومیبودن دسترسی یک پوشه ابری یا

فرض کنید یک فایل محرمانه از سازمان خارج شده است. لاگ فایلسرور نشان میدهد حسابی مشخص به فایل دسترسی داشته
واحد منابع انسانی ممکن است ابتدا یک فایل حساس ایجاد کند. سپس سازمان آن را روی فایلسرور ذخیره کند، برای
خرید و نصب یک راهکار DLP بهتنهایی مانع نشت اطلاعات نمیشود. ممکن است سازمان برای این فناوری هزینه زیادی صرف
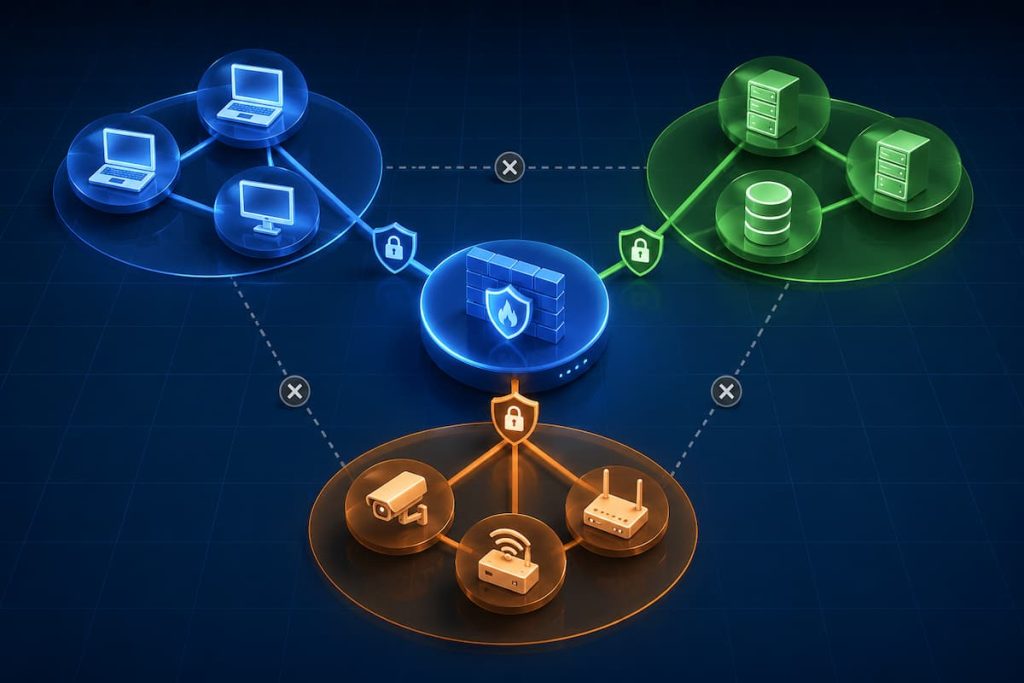
تقسیم شبکه به VLAN، زیرشبکه یا ناحیههای امنیتی، بهتنهایی امنیت ایجاد نمیکند. اگر یک سیستم آلوده همچنان بتواند سرورها، پورتهای
IAM هویت کاربران و مجوز دسترسی آنها به منابع سازمانی را مدیریت میکند؛ PAM نیز نحوه استفاده از حسابها و
مدیریت دستی حسابهای مدیریتی تا زمانی قابل کنترل به نظر میرسد که تعداد حسابها، سرورها و کاربران فنی محدود باشد.

گسترش دورکاری، استفاده از سرویسهای ابری و همکاری با پیمانکاران، مرزهای سنتی شبکه سازمان را تغییر داده است. کاربران ممکن

یک حساب مدیریتی میتواند تنظیمات سرورها را تغییر دهد، کاربر جدید ایجاد کند، به پایگاههای داده دسترسی پیدا کند و