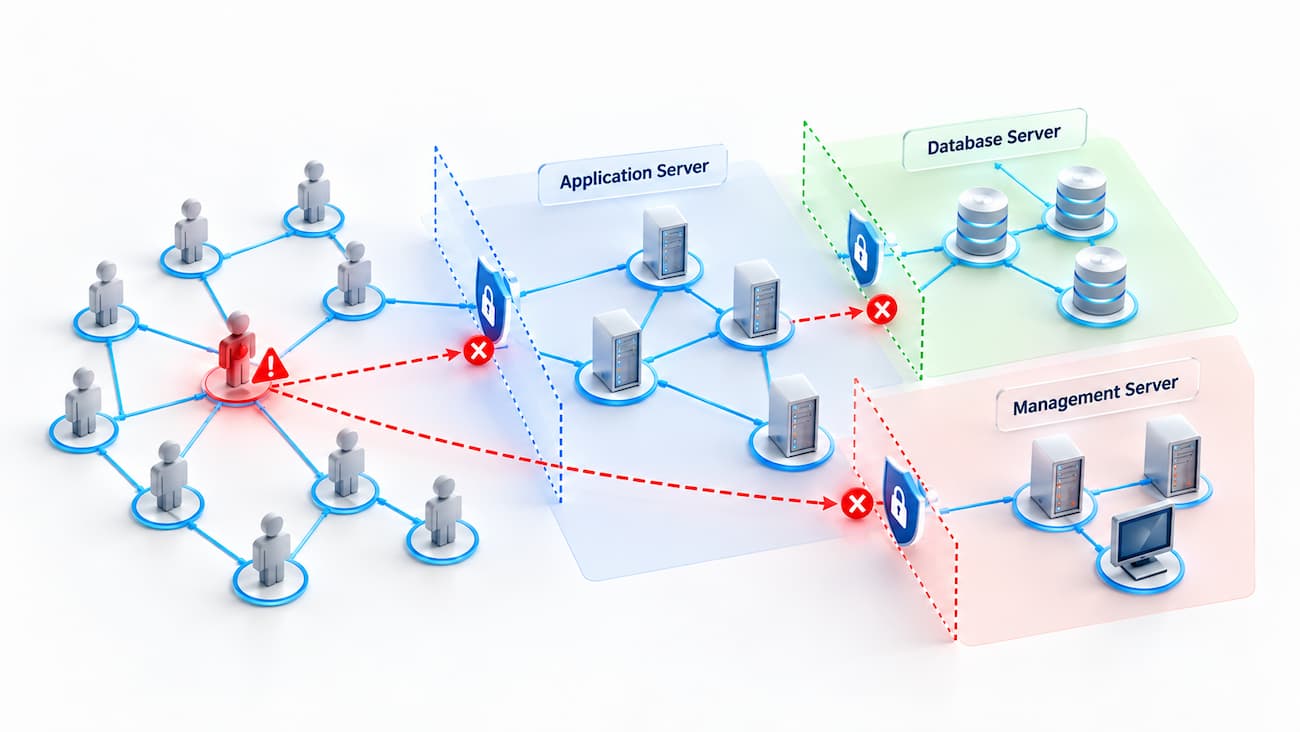
فرض کنید مهاجم فقط به یک سیستم کاربری در شبکه سازمان دسترسی پیدا کرده است. اگر شبکه بهصورت Flat طراحی شده باشد، همین دسترسی اولیه میتواند امکان شناسایی سیستمهای دیگر، استفاده از سرویسهای داخلی و حرکت به سمت منابع حساس را فراهم کند.
در مقابل، اگر ارتباط بین سیستمها و Workloadها بر اساس نیاز واقعی کنترل شده باشد، مسیرهای قابلاستفاده مهاجم محدودتر میشوند. میکروسگمنتیشن با ایجاد مرزهای امنیتی کوچکتر و کنترل دقیق ارتباط بین منابع، یکی از روشهای کاهش دامنه نفوذ و محدودکردن حرکت جانبی است. نکته مهم این است که میکروسگمنتیشن به معنای جلوگیری قطعی از نفوذ یا متوقفکردن همه حملات باجافزاری نیست. نقش اصلی آن محدودکردن ارتباطات پس از نفوذ و جلوگیری از تبدیل یک نقطه آلوده به دسترسی گسترده در شبکه است.
میکروسگمنتیشن چیست؟
میکروسگمنتیشن روشی برای ایجاد مرزهای امنیتی دقیق در داخل شبکه است که امکان کنترل ارتباط بین سیستمها، Applicationها، Workloadها و سرویسها را فراهم میکند.
در یک شبکه سنتی ممکن است چندین سیستم در یک Subnet قرار داشته باشند و ارتباط آنها با یکدیگر تا حد زیادی آزاد باشد. اما در معماری Microsegmentation میتوان مشخص کرد هر Workload دقیقاً با چه منابعی و از طریق چه Protocol یا Portهایی ارتباط داشته باشد. برای مثال، یک Application Server ممکن است فقط اجازه ارتباط با Database Server مشخصی را داشته باشد و نیازی به ارتباط مستقیم با سیستمهای کاربران یا سرورهای مدیریتی نداشته باشد. منطق اصلی میکروسگمنتیشن را میتوان اینطور خلاصه کرد:
هر ارتباط باید بر اساس یک نیاز مشخص مجاز باشد، نه صرفاً به دلیل قرارگرفتن دو سیستم در یک شبکه.
این رویکرد با اصول Zero Trust نیز همراستاست؛ یعنی محل قرارگیری یک سیستم در شبکه بهتنهایی نباید مبنای اعتماد به آن باشد.
مهاجم چگونه در شبکه حرکت جانبی انجام میدهد؟
پس از دسترسی اولیه، مهاجم معمولاً تلاش میکند دامنه دسترسی خود را گسترش دهد. این فرایند میتواند شامل شناسایی سیستمها و سرویسها، پیدا کردن حسابها و اعتبارنامهها و دسترسی به سرویسهای مدیریتی باشد. حرکت جانبی یا Lateral Movement الزاماً با ابزارهای ناشناخته انجام نمیشود. مهاجمان میتوانند از قابلیتها و ابزارهای مدیریتی قانونی مانند SMB، WMI، WinRM و RDP نیز استفاده کنند. برای مثال، یک مسیر فرضی میتواند چنین باشد:
سیستم کاربر → Application Server → File Server → سیستم مدیریتی → منابع حساس
اگر ارتباط بین این منابع بدون محدودیت باشد، مهاجم پس از دسترسی به سیستم اول میتواند مسیرهای بعدی را نیز بررسی کند. به همین دلیل، تقسیمبندی و کنترل ارتباطات شبکه میتواند توانایی مهاجم برای حرکت از یک بخش به بخش دیگر را کاهش دهد.
میکروسگمنتیشن چگونه حرکت جانبی مهاجم را محدود میکند؟
میکروسگمنتیشن با کاهش تعداد مسیرهای مجاز بین منابع، دامنه حرکت مهاجم را محدود میکند. فرض کنید یک سیستم کاربری آلوده شده است. در یک شبکه با ارتباطات گسترده، این سیستم ممکن است بتواند به تعداد زیادی از Serverها متصل شود. اما در یک معماری Microsegmented میتوان ارتباطها را به مسیرهای مشخص محدود کرد:
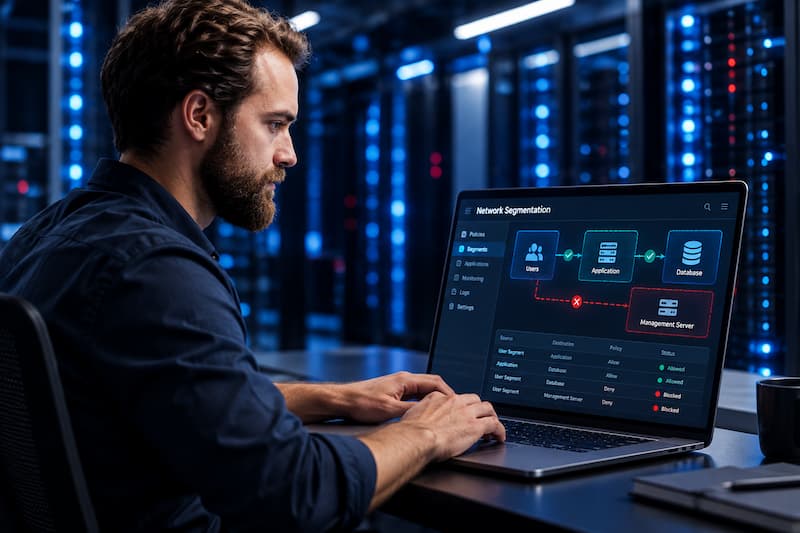
User → Application: مجاز
Application → Database: مجاز
User → Database: غیرمجاز
User → Management Server: غیرمجاز
در این حالت، آلودگی سیستم User بهتنهایی به معنای دسترسی مستقیم به Database یا Management Server نیست.
کاهش مسیرهای قابلاستفاده مهاجم
هر ارتباط مجاز میتواند یک مسیر بالقوه برای حرکت در شبکه ایجاد کند. میکروسگمنتیشن با حذف ارتباطات غیرضروری، این مسیرها را محدود میکند.
محدودکردن انتشار باجافزار
اگر مهاجم بتواند از یک سیستم به تعداد زیادی سیستم دیگر ارتباط برقرار کند، امکان گسترش حمله افزایش مییابد. محدودکردن ارتباطات داخلی میتواند دامنه این گسترش را کاهش دهد.
محافظت از منابع حساس
منابعی مانند Domain Controller، Databaseهای حساس، Backup Server و سیستمهای مدیریتی معمولاً به کنترلهای دقیقتری نیاز دارند. در میکروسگمنتیشن میتوان برای این منابع Policyهای جداگانه تعریف کرد تا هر سیستم صرفاً به دلیل حضور در شبکه داخلی نتواند به آنها دسترسی داشته باشد.
کنترل East-West Traffic
East-West Traffic به ارتباطات داخلی بین منابع شبکه اشاره دارد. در شبکههای مسطح، این ارتباطات ممکن است کمتر مورد توجه قرار گیرند؛ در حالی که بخش مهمی از حرکت جانبی مهاجم در همین مسیرها اتفاق میافتد.
یک مثال اجرایی؛ قبل و بعد از میکروسگمنتیشن
فرض کنید در یک سازمان، سیستمهای کاربران، سرورهای برنامه (Application Server)، پایگاه داده (Database Server)، سرور فایل و سرور مدیریت در بخشهای مختلف شبکه قرار دارند.
قبل از اجرای Microsegmentation
سیستمهای کاربران میتوانند مستقیماً با سرور برنامه، سرور فایل، پایگاه داده و سرور مدیریت ارتباط برقرار کنند. در این شرایط، اگر مهاجم یکی از سیستمهای کاربران را آلوده کند، ممکن است از مسیرهای ارتباطی موجود برای حرکت جانبی و دسترسی به سایر منابع شبکه استفاده کند.
بعد از اجرای Microsegmentation
تیم امنیت با تعریف سیاستهای ارتباطی (Policy)، دسترسیها را بر اساس نیاز واقعی هر سیستم محدود میکند. برای مثال:
- ارتباطهای مجاز: سیستم کاربر فقط به سرور برنامه موردنیاز متصل میشود و سرور برنامه نیز صرفاً با پایگاه داده مشخصشده ارتباط برقرار میکند.
- ارتباطهای غیرمجاز: سیستم کاربر اجازه اتصال مستقیم به پایگاه داده و سرور مدیریت را ندارد. همچنین سرور برنامه نمیتواند با سرورهای غیرمرتبط ارتباط برقرار کند.
نتیجه امنیتی: اگر مهاجم به سیستم کاربر نفوذ کند، با مسیرهای ارتباطی محدودتری روبهرو میشود و دسترسی مستقیم به منابع حساس کاهش مییابد. البته میکروسگمنتیشن توقف قطعی حمله را تضمین نمیکند؛ هدف آن محدودکردن حرکت جانبی مهاجم و کاهش دامنه نفوذ است.
تفاوت سگمنتیشن شبکه و میکروسگمنتیشن چیست؟
هر دو روش برای محدودکردن ارتباطات شبکه استفاده میشوند، اما میزان Granularity آنها متفاوت است.
| ویژگی | Network Segmentation | Microsegmentation |
| سطح تقسیمبندی | شبکه، Subnet یا Zone | Workload، Application یا Resource |
| اندازه ناحیه | معمولاً بزرگتر | کوچکتر و دقیقتر |
| کنترل ارتباطات | بین Segmentها | بین Workloadها و منابع |
| انعطافپذیری Policy | معمولاً کمتر | بیشتر |
| هدف اصلی | جداسازی شبکهها و Zoneها | کنترل دقیق ارتباطات داخلی |
برای مثال، سازمان ممکن است شبکه را به سه بخش User، Server و Database تقسیم کند. این یک Segmentation معمولی است. در Microsegmentation میتوان در داخل بخش Server نیز مشخص کرد که Application Server شماره ۱ فقط با Database مشخصی ارتباط داشته باشد و ارتباط آن با سایر Serverها مسدود شود. بنابراین Microsegmentation صرفاً ایجاد VLANهای بیشتر نیست؛ تمرکز آن بر کنترل دقیق ارتباطات بین منابع و Workloadها است.
میکروسگمنتیشن چگونه در سازمان پیادهسازی میشود؟
اجرای Microsegmentation باید با شناخت ارتباطات واقعی شروع شود، نه با مسدودکردن فوری ترافیک.
۱. شناسایی Assetها و ارتباطات
ابتدا باید مشخص شود چه سیستمها، Applicationها و Workloadهایی در محیط وجود دارند و چه ارتباطاتی بین آنها برقرار است. منابع حساس و وابستگیهای مهم نیز باید در همین مرحله مشخص شوند.
۲. ایجاد Communication Map
برای هر Application مشخص کنید:
- با چه سیستمهایی ارتباط دارد؟
- از چه Protocol و Portهایی استفاده میکند؟
- کدام ارتباطها برای عملکرد سرویس ضروری هستند؟
- کدام ارتباطها قدیمی یا بدون استفادهاند؟
خروجی این مرحله باید یک Communication Map باشد که ارتباطات ضروری را مشخص کند.
۳. تعیین Zone و تعریف Policy
منابع را بر اساس نقش، حساسیت و نیاز ارتباطی دستهبندی کنید. سپس برای هر بخش Policy مبتنی بر Least Privilege تعریف کنید.
بهجای اینکه گفته شود:
«تمام Serverهای داخلی میتوانند با هم ارتباط داشته باشند.»
Policy باید مشخص کند:
«این Application فقط به این Database و از طریق این Port دسترسی دارد.»
۴. اجرای تدریجی و پایش
Policyها بهتر است ابتدا در حالت مشاهده و ارزیابی بررسی شوند تا ارتباطهای ضروری شناسایی و خطاهای احتمالی اصلاح شوند. سپس Policyهای تأییدشده میتوانند وارد مرحله Enforcement شوند. پس از اجرا نیز Policyها باید بهصورت دورهای بازبینی شوند؛ زیرا تغییر Applicationها، اضافهشدن Serverها و ایجاد وابستگیهای جدید میتواند نیازهای ارتباطی را تغییر دهد.
اشتباهات رایج در اجرای میکروسگمنتیشن
شروع با Policyهای بیش از حد سختگیرانه
اگر بدون شناخت وابستگیهای واقعی شبکه، ارتباطها بهسرعت مسدود شوند، احتمال ایجاد اختلال بالا میرود. ابتدا باید Traffic و Dependencyها شناخته شوند.
تعریف Segmentهای زیاد بدون منطق مشخص
میکروسگمنتیشن به معنای ایجاد تعداد زیادی Zone بدون هدف نیست. هر Segment باید یک دلیل امنیتی یا عملیاتی مشخص داشته باشد.
بیتوجهی به ترافیک East-West
تمرکز صرف بر ارتباطات ورودی و خروجی کافی نیست. ارتباطات داخلی نیز باید در طراحی Policyها در نظر گرفته شوند.
ایجاد Exceptionهای دائمی
اگر برای رفع هر مشکل یک Exception ایجاد شود، بهمرور Policyها پیچیده میشوند. Exceptionها باید مستند، محدود و دورهای بازبینی شوند.
تصور اینکه Microsegmentation جایگزین سایر کنترلهاست
میکروسگمنتیشن یک لایه دفاعی است، نه جایگزین EDR، مدیریت هویت، MFA، Patch Management یا Network Monitoring.
جمعبندی؛ نقش میکروسگمنتیشن در مهار نفوذ شبکهای
میکروسگمنتیشن با ایجاد مرزهای امنیتی کوچکتر و کنترل دقیق ارتباط بین Workloadها، به کاهش دامنه نفوذ مهاجم و محدودکردن حرکت جانبی کمک میکند. ارزش اصلی این رویکرد زمانی مشخص میشود که یک سیستم در سازمان مورد نفوذ قرار گرفته باشد. هدف این نیست که با یک کنترل واحد از ورود مهاجم جلوگیری شود؛ بلکه باید کاری کرد که نفوذ در یک نقطه به دسترسی گسترده به سایر منابع تبدیل نشود.
برای اجرای مؤثر Microsegmentation، سازمان باید Assetها و ارتباطات واقعی را شناسایی کند، Communication Map بسازد، Policyهای مبتنی بر Least Privilege تعریف کند و آنها را بهصورت تدریجی اعمال و پایش کند. در نتیجه، Microsegmentation زمانی بیشترین اثر را دارد که بهعنوان بخشی از معماری امنیتی سازمان و در کنار Zero Trust، مدیریت هویت، EDR و پایش مستمر شبکه اجرا شود.


